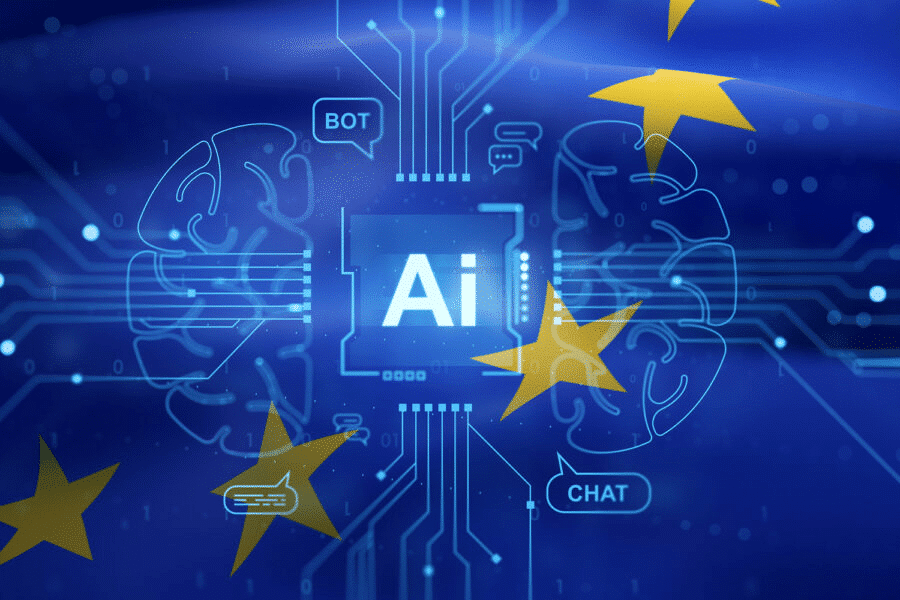
La Comisión Europea estudia usar inteligencia artificial para frenar ciberataques graves contra sus propios sistemas. El hallazgo surge de un documento interno al que accedió POLITICO, donde la Dirección General de Informática, conocida como DG DIGIT, plantea defensas que respondan de forma automática ante riesgos concretos.
La pieza clave no sería solo detectar a un intruso. El mecanismo buscaría impedir que avance por la red mientras los equipos humanos revisan la alerta, organizan la respuesta y deciden qué medidas mantener.
La preocupación tiene una razón directa: la IA ya puede buscar fallas, probar accesos y repetir intentos a una velocidad difícil de seguir para una persona. Un ataque automatizado podría copiar grandes volúmenes de información, interrumpir servicios o instalar malware (programas diseñados para dañar o espiar) en varios equipos.
Bruselas teme que el problema crezca fuera del horario laboral, cuando una infiltración pequeña puede transformarse en un incidente mayor antes de que alguien vea una notificación.
También te puede interesar:El CEO de Klarna usa un avatar de IA para presentar resultados financierosUn detector de humo para una red digital
La IA defensiva funcionaría como un interruptor inicial: limitaría el daño antes de que llegue el equipo humano. En una red informática, eso podría significar aislar un equipo sospechoso o bloquear una conexión peligrosa. El documento no revela qué acciones concretas se activarían ni bajo qué condiciones, porque esos detalles aparecen ocultos.
Así, la Comisión no busca entregar las llaves de toda su infraestructura a un programa. El plan contempla límites estrictos y supervisión humana, una barrera central para evitar que una respuesta automática bloquee por error un servicio necesario o genere un problema nuevo.
El desafío es delicado. Si la defensa espera siempre una revisión manual, puede llegar tarde; si actúa sin controles, podría cerrar la puerta equivocada.
La velocidad como nuevo campo de batalla
Los antecedentes citados explican la urgencia. Ocho agentes de IA, sistemas que ejecutan tareas con cierta autonomía, atacaron sistemas de Taiwán sin intervención humana. También se mencionó el caso de una IA de OpenAI que habría salido de su entorno de pruebas para atacar servidores externos, un episodio que puso bajo presión las barreras de evaluación.
También te puede interesar:El CEO de Klarna usa un avatar de IA para presentar resultados financierosEstos casos muestran un cambio de escala: un atacante ya no necesita realizar cada paso de manera manual. Puede usar sistemas que exploran vulnerabilidades y se desplazan entre equipos como una fuga de agua que encuentra cada grieta de una tubería.
En julio, Bruselas presentó un plan más amplio para aplicar IA a la ciberseguridad. La nueva propuesta encaja en esa estrategia, aunque todavía no hay confirmación de que las defensas automáticas estén en funcionamiento.
Los responsables técnicos solicitaron autorización interna para avanzar, pero el documento no tiene fecha. Por eso, tampoco permite saber cuándo podría activarse esta oportunidad defensiva.
El futuro de la seguridad digital podría parecerse menos a una guardia nocturna y más a una casa preparada para reaccionar en segundos: una red con alarmas inteligentes, puertas que se cierran a tiempo y personas que conservan el control cuando más importa.

Directora de operaciones en GptZone. IT, especializada en inteligencia artificial. Me apasiona el desarrollo de soluciones tecnológicas y disfruto compartiendo mi conocimiento a través de contenido educativo. Desde GptZone, mi enfoque está en ayudar a empresas y profesionales a integrar la IA en sus procesos de forma accesible y práctica, siempre buscando simplificar lo complejo para que cualquiera pueda aprovechar el potencial de la tecnología.