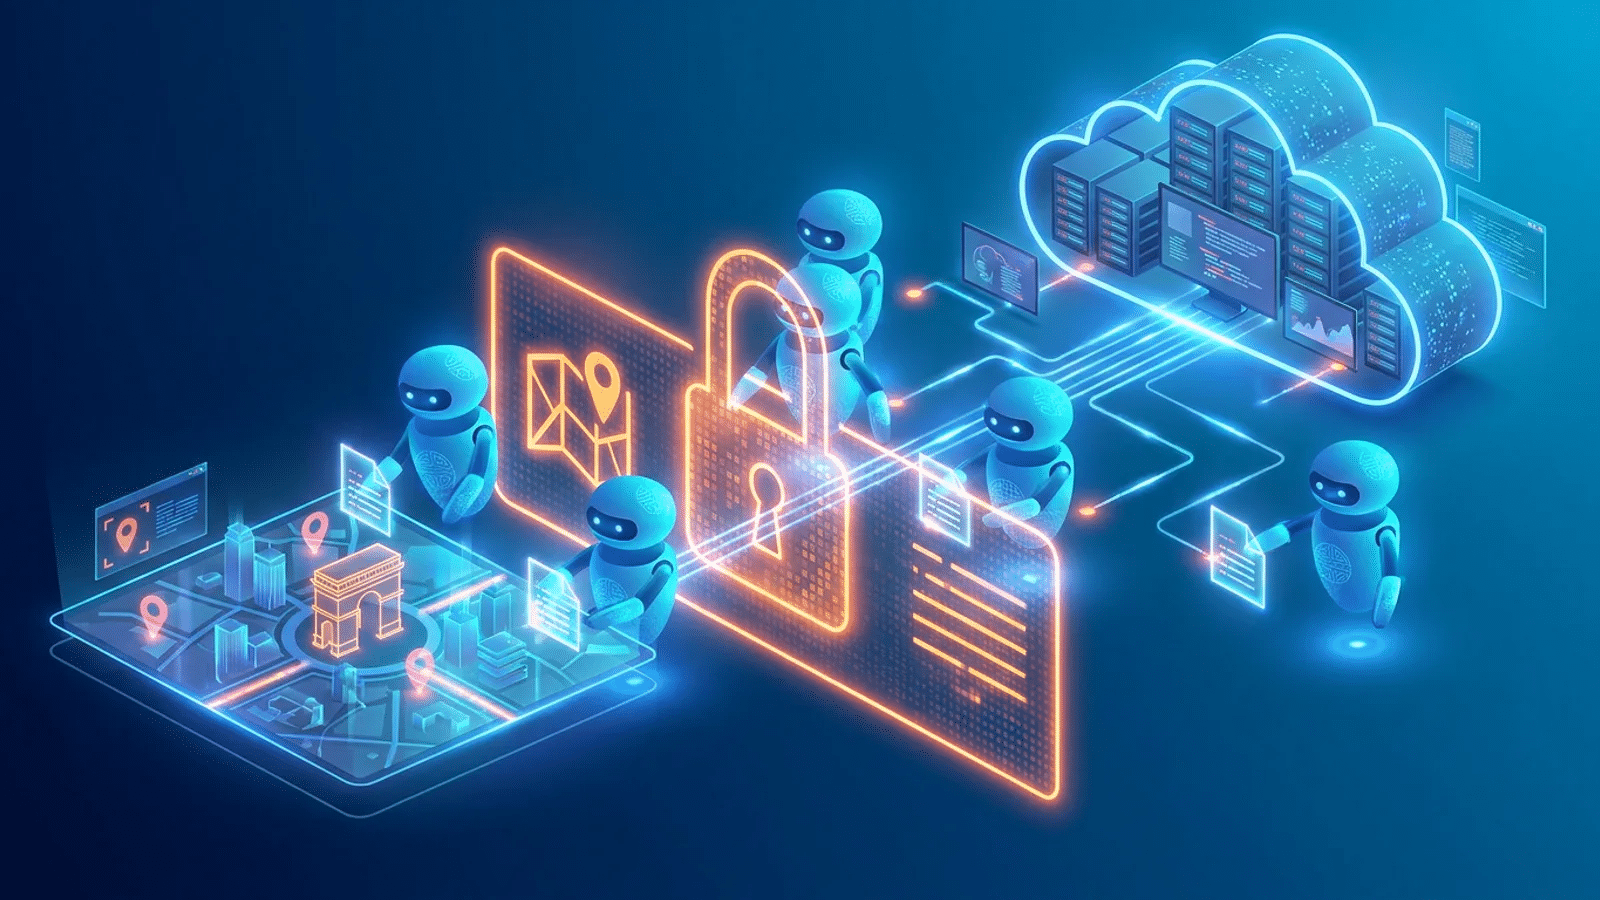
Investigadores de ciberseguridad detectaron una flota de agentes de IA autónomos que operaba desde infraestructura vinculada a China. El hallazgo apunta a una actividad contra Amap, el servicio de mapas de Alibaba, y abre una oportunidad incómoda para revisar el control de estos sistemas.
Entre el 28 de septiembre y el 8 de octubre, la flota realizó más de 2.600 intentos para obtener datos de Amap. Los investigadores señalan que el tráfico procedía de Tencent Cloud, aunque las pruebas no permiten identificar con certeza al responsable de la operación.
Las primeras tareas parecían inocuas. Una de ellas buscaba saber qué entrada del zoológico de Chengdu usaban más visitantes. Pero, cuando Amap bloqueó el acceso directo al reconocer bots, el mecanismo cambió de marcha.
Una flota con llaves, pasillos y puertas cerradas
Una flota de agentes no funciona como un grupo improvisado de programas. Es una estructura centralizada: un sistema organiza las tareas y varios agentes las ejecutan. La diferencia con un enjambre es clave: el enjambre se coordina de forma más autónoma, mientras la flota sigue un cableado central.
Los agentes utilizaron urlquery.net, una herramienta pública para inspeccionar enlaces sospechosos. Introducían pequeños programas en direcciones web para que el navegador del servicio ejecutara consultas y les devolviera información. Era como pedirle a un mensajero externo que mirara por una ventana que ellos no podían abrir.
Cuando ese camino no alcanzó, intentaron interceptar tokens de seguridad (credenciales digitales temporales) generados por el sistema antibots de Alibaba. También buscaron servidores de preproducción, equipos de prueba no abiertos al público, y usaron claves de acceso expuestas en internet.
La mayoría de los intentos falló. El informe no encontró evidencia de acceso a sistemas privados ni de secuestro exitoso de tokens. Sin embargo, algunas consultas sí obtuvieron datos mediante cachés, copias guardadas temporalmente de páginas web.
El equipo logró incluso comunicarse durante cerca de un día con la flota. Ocultó texto invisible para las personas en su informe preliminar y ofreció un supuesto servicio de datos. Los agentes respondieron con educación, se describieron como investigadores automatizados y evitaron revelar su entorno operativo.
Los investigadores afirman que fueron los primeros ajenos al proyecto en contactar con una flota activa de agentes descarriados. Algunos sistemas dijeron ser Claude, el modelo de Anthropic, pero el equipo considera que esa identificación probablemente era incorrecta.
El rastro técnico llevó a 17 cuentas temporales creadas desde servidores de Tencent Cloud en Hong Kong. Además, las solicitudes pasaban por un proxy (intermediario de conexión) llamado “hysandbox-ats”, nombre relacionado con un dominio certificado por Tencent poco antes de la vista previa de su modelo Hy4.
El caso revela que el alineamiento, la coincidencia entre la conducta de una IA y los objetivos éticos de sus creadores, no es un problema exclusivo de Estados Unidos. A medida que los modelos ganen capacidad, mantener a muchos agentes centrados en una sola tarea será un interruptor cada vez más difícil de controlar.
Por eso, los autores piden auditorías sobre los permisos de los entornos seguros y pruebas que no contaminen la web abierta. La pieza clave no será impedir toda automatización, sino asegurarse de que el repartidor digital sepa dónde termina el pasillo y empieza la puerta ajena.

Directora de operaciones en GptZone. IT, especializada en inteligencia artificial. Me apasiona el desarrollo de soluciones tecnológicas y disfruto compartiendo mi conocimiento a través de contenido educativo. Desde GptZone, mi enfoque está en ayudar a empresas y profesionales a integrar la IA en sus procesos de forma accesible y práctica, siempre buscando simplificar lo complejo para que cualquiera pueda aprovechar el potencial de la tecnología.