AISafe Labs
Compartir
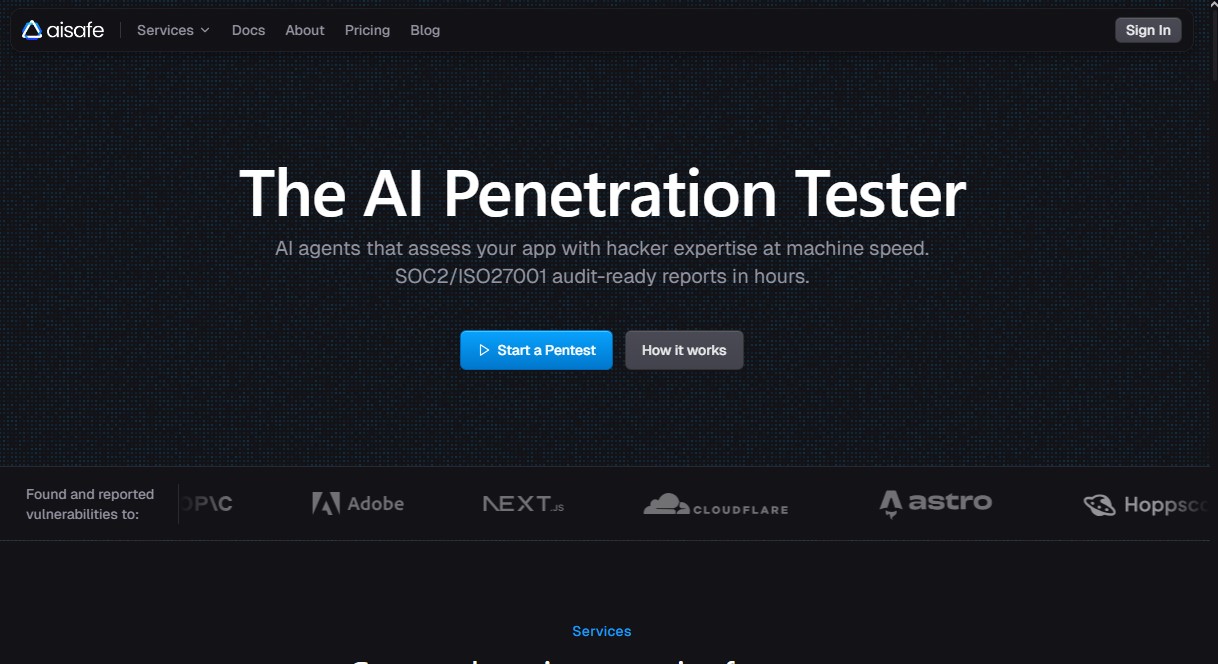
Agentes de IA para pruebas de penetración y auditorías de código. Detectan vulnerabilidades en aplicaciones web y generan informes de cumplimiento ISO 27001 y SOC2 en horas.
Qué es AISafe Labs y para qué sirve
AISafe Labs es una plataforma avanzada de seguridad ofensiva que utiliza agentes de inteligencia artificial para realizar pruebas de penetración con la pericia de un hacker experto y la velocidad de procesamiento de una máquina. Esta herramienta está diseñada para identificar vulnerabilidades críticas en aplicaciones web y entornos de software complejos, generando informes detallados listos para auditorías de cumplimiento SOC2 e ISO27001 en cuestión de horas. Su función principal es automatizar el pentesting profesional, permitiendo que equipos de desarrollo y responsables de ciberseguridad protejan sus activos sin los tiempos de espera de las consultorías tradicionales.
La tecnología de AISafe Labs se diferencia de los escáneres automáticos convencionales porque no se limita a una lista de verificación estática. Sus agentes de IA emplean un razonamiento lógico para comprender el objetivo, construir un modelo de amenazas dinámico y validar cada hallazgo, lo que reduce drásticamente la tasa de falsos positivos. El sistema es capaz de ejecutar ataques en paralelo, analizando tanto el comportamiento en vivo de la aplicación como su estructura interna.
La herramienta ofrece diversas capacidades funcionales adaptadas a distintos entornos:
- White-Box Pentest: Combina el análisis del código fuente con pruebas en entornos de ejecución reales para descubrir rutas de ataque complejas y validar el impacto de posibles exploits.
- Black-Box Pentest: Evalúa la aplicación desde la perspectiva de un atacante externo, encadenando vulnerabilidades para detectar fallos de autenticación y rutas de escalada de privilegios.
- Auditoría de código fuente: Analiza la lógica de negocio, debilidades arquitectónicas y flujos de datos inseguros directamente desde el repositorio del ordenador o servidor.
- Seguridad continua en CI/CD: Se integra con herramientas como GitHub, GitLab, Jira y Linear para realizar revisiones automáticas de Pull Requests, asegurando que el nuevo código no debilite los controles de seguridad existentes.
AISafe Labs destaca por su enfoque en la seguridad continua, permitiendo el monitoreo constante de endpoints y la detección de secretos expuestos, como claves API o tokens, antes de que lleguen a producción. Su capacidad técnica ha sido probada en plataformas de alto nivel, descubriendo más de 150 CVEs en tecnologías como Next.js, Cloudflare y Anthropic.
Para las empresas, el beneficio práctico reside en la obtención de resultados verificados y reproducibles de forma inmediata. La plataforma facilita la visualización de riesgos mediante un panel que rastrea dependencias, modelos de permisos de usuario y análisis de origen a destino (source-to-sink). Esto permite a los desarrolladores solucionar problemas de seguridad de manera proactiva, manteniendo la integridad de las fronteras de confianza de su software mientras este evoluciona.
Funciones y casos de uso de AISafe Labs
Cómo usar AISafe Labs
Preguntas frecuentes sobre AISafe Labs
¿Qué diferencia a AISafe Labs de un pentest tradicional realizado por humanos?
A diferencia de las pruebas manuales que requieren semanas de planificación, AISafe Labs inicia el análisis de inmediato y ofrece resultados validados en pocas horas con una precisión equivalente a la de expertos en ciberseguridad.
¿Puedo utilizar los informes de AISafe Labs para auditorías de cumplimiento normativo?
Sí, la plataforma genera informes listos para auditorías SOC2 e ISO27001 que reflejan detalladamente los riesgos detectados y las vulnerabilidades resueltas en tu aplicación.
¿Cómo garantiza la herramienta que no se generen falsos positivos en los resultados?
Nuestros agentes de inteligencia artificial validan cada hallazgo mediante el razonamiento lógico y la ejecución de exploits reales, asegurando que solo se notifiquen vulnerabilidades verificadas.
¿Es posible integrar AISafe Labs en mi flujo de trabajo actual de desarrollo?
La herramienta se conecta de forma nativa con GitHub, GitLab, Jira y diversas tuberías de CI/CD para revisar cada solicitud de cambio y mantener la seguridad de forma continua.
¿Existe alguna opción gratuita para probar los servicios de AISafe Labs?
Ofrecemos un plan básico gratuito que permite realizar auditorías de código fuente y detección de secretos sin necesidad de introducir una tarjeta de crédito.
¿Qué tipos de pruebas de penetración ofrece la plataforma?
Puedes realizar auditorías de código fuente para identificar fallos de lógica, pruebas de caja negra desde la perspectiva de un atacante y pruebas de caja blanca que combinan ambos enfoques.
¿Cómo protege AISafe Labs la privacidad de mi código fuente y mis datos sensibles?
Tratamos toda la información siguiendo estrictos protocolos de seguridad y ofrecemos opciones de autoalojamiento en el plan para empresas para garantizar un control total de los datos.
¿Qué lenguajes y tecnologías puede analizar AISafe Labs?
La herramienta es compatible con las tecnologías más modernas incluyendo Next.js, React Router, Astro y entornos de nube como Cloudflare, cubriendo todo el espectro de tu infraestructura.
Precio de AISafe Labs y planes disponibles
Basic
Gratis para siempre.
- Escaneo de dependencias.
- SAST (Pruebas de seguridad de aplicaciones estáticas).
- AI SAST.
- Detección de secretos.
- Riesgo de licencias.
- Software desactualizado.
- IaC (Infraestructura como código).
- Restricción: Funcionalidad limitada.
Pro
40 $ al mes (facturación mensual).
- Incluye 40 créditos al mes.
- Todo lo incluido en el plan Basic.
- Pentests de caja negra (Blackbox) y caja blanca (Whitebox).
- Auditorías de código fuente.
- Revisión de seguridad de Pull Requests (PR).
- Sincronización de incidencias con Jira, Linear y otras herramientas.
- Informes y analíticas.
- Fuzzing de APIs REST.
- Reglas personalizadas.
- Monitorización continua de caja negra.
Enterprise
Precio personalizado (consultar con el equipo de ventas).
- Número de créditos y términos de uso personalizados.
- Todo lo incluido en el plan Pro.
- Soporte y onboarding dedicado.
- Posibilidad de usar una clave API de LLM propia.
- Soporte prioritario a través de Slack.
- Roles y permisos de equipo.
- Flujos de trabajo de informes e integraciones personalizadas.
- Soporte para procesos de compra, facturación y revisión de seguridad.
- Opción de alojamiento en la nube de AISafe Labs o autogestionado (Self-hosted).
Capturas de pantalla de AISafe Labs
Opiniones de usuarios sobre AISafe Labs
Escribir una reseña
Comprobando sesión...
Reseñas de AISafe Labs
Cargando reseñas...
Alternativas a AISafe Labs
Sprite Fusion
Genera y anima pixel art profesional para videojuegos mediante IA. Crea sprites, hojas de personajes y mapas de normales con exportación directa a Unity y Godot.
Redditapis
API para leer, publicar, votar y enviar mensajes directos en Reddit sin revisiones de aplicaciones. Ofrece pago por uso sin suscripción y configuración rápida para agentes de IA.
LaunchProof
Audita sitios web en diversos navegadores y dispositivos para detectar fallos de seguridad, carga o accesibilidad, ofreciendo informes con soluciones para corregirlos.
ParseCrate
API autohospedada de código abierto para procesar documentos. Convierte PDF y archivos Office en contenido estructurado con OCR y detección de tablas para aplicaciones de IA.