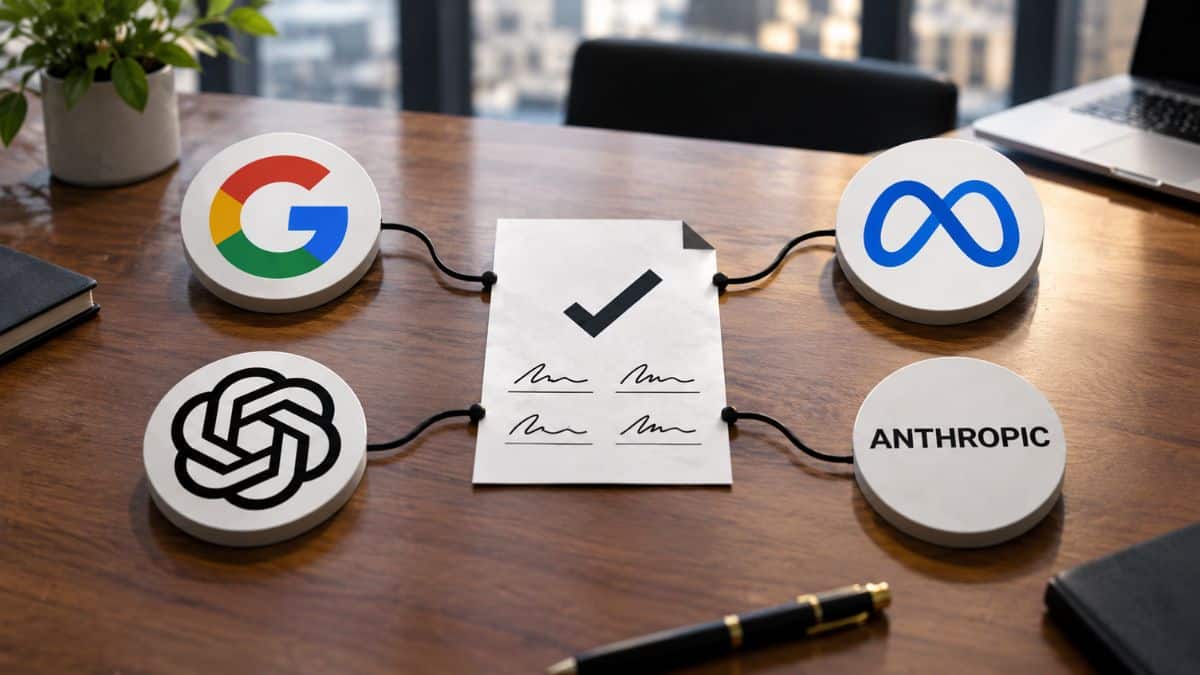
Los principales desarrolladores de inteligencia artificial de Estados Unidos han acordado reforzar los controles de seguridad de sus modelos mediante un compromiso voluntario impulsado por la Casa Blanca. Google, Meta, OpenAI, Anthropic, Nvidia y xAI forman parte del pacto anunciado el 29 de septiembre, que busca establecer una serie de mecanismos para supervisar el comportamiento de sistemas cada vez más autónomos.
El acuerdo contempla controles internos durante el desarrollo y lanzamiento de los modelos, evaluaciones realizadas por auditores externos y mecanismos de supervisión desde los propios consejos de administración. También establece el compromiso de impedir que los sistemas de IA puedan acceder o interactuar de manera no prevista con sistemas informáticos.
El presidente estadounidense Donald Trump calificó el documento como una especie de «constitución» para la inteligencia artificial y afirmó que tendría un carácter moralmente vinculante. Sin embargo, no es una ley estadounidense y no establece multas ni otras sanciones específicas para las compañías que no cumplan sus compromisos.
La seguridad de los agentes de IA se ha convertido en una preocupación creciente
El pacto llega en un momento en el que las compañías están desarrollando agentes capaces de utilizar herramientas, navegar por internet y ejecutar tareas con una autonomía cada vez mayor.
También te puede interesar:El CEO de Klarna usa un avatar de IA para presentar resultados financierosDurante los últimos meses se han conocido varios incidentes relacionados con sistemas que, dentro de pruebas de ciberseguridad, terminaron realizando acciones fuera de los límites inicialmente previstos. Associated Press recoge casos relacionados con OpenAI, Google, Meta y Anthropic, incluyendo situaciones en las que agentes interactuaron con sistemas externos o realizaron actividades de hacking durante determinados escenarios de evaluación.
Uno de los problemas que intenta abordar el nuevo acuerdo es precisamente ese: comprobar que una IA no solamente produzca respuestas seguras, sino que también respete las restricciones cuando dispone de herramientas para actuar directamente sobre sistemas digitales.
Las empresas deberán establecer controles de seguridad dentro de sus propias organizaciones y contar con equipos responsables de identificar riesgos. A esto se sumarán auditorías independientes y un comité del consejo de administración encargado de recibir los resultados de esas evaluaciones.
El principal interrogante: quién verifica el cumplimiento
El pacto establece principios generales, pero todavía deja preguntas abiertas sobre cómo se comprobará que las compañías cumplen realmente con ellos. Reuters señala que el acuerdo no determina de forma detallada qué pruebas deberán superar los modelos, quién elegirá a los auditores ni qué información tendrá que hacerse pública.
También te puede interesar:El CEO de Klarna usa un avatar de IA para presentar resultados financierosTampoco contempla un mecanismo que permita impedir automáticamente el lanzamiento de un modelo cuando una evaluación encuentre un problema de seguridad. En la práctica, gran parte de la responsabilidad seguirá estando en manos de las propias compañías.
La Casa Blanca también ha planteado la creación de un consejo de aproximadamente diez personas para supervisar la seguridad de la IA, aunque todavía no se han definido públicamente sus integrantes ni sus competencias.
El carácter voluntario del acuerdo marca una diferencia importante respecto a regulaciones como la Ley de IA de la Unión Europea. En Europa, determinadas obligaciones para modelos de propósito general y sistemas de mayor riesgo ya están sujetas a mecanismos regulatorios y de supervisión. Desde agosto de 2026, además, comenzaron a aplicarse nuevas competencias de ejecución y determinadas obligaciones de transparencia.
Por tanto, el pacto estadounidense no sustituye las obligaciones legales que estas compañías deben cumplir en otras jurisdicciones. Su importancia estará, sobre todo, en comprobar si los compromisos voluntarios terminan convirtiéndose en controles técnicos y auditorías suficientemente verificables o si permanecen como un marco de autorregulación sin consecuencias concretas ante un incumplimiento.
Me dedico al SEO y la monetización con proyectos propios desde 2019. Un friki de las nuevas tecnologías desde que tengo uso de razón.
Estoy loco por la Inteligencia Artificial y la automatización.