¿Qué ocurriría si, de pronto, alguien pudiera revisar los cimientos digitales de miles de páginas web en una tarde? La respuesta puede parecer inquietante: los fallos que llevaban años ocultos empezarían a salir a la luz con una velocidad difícil de seguir.
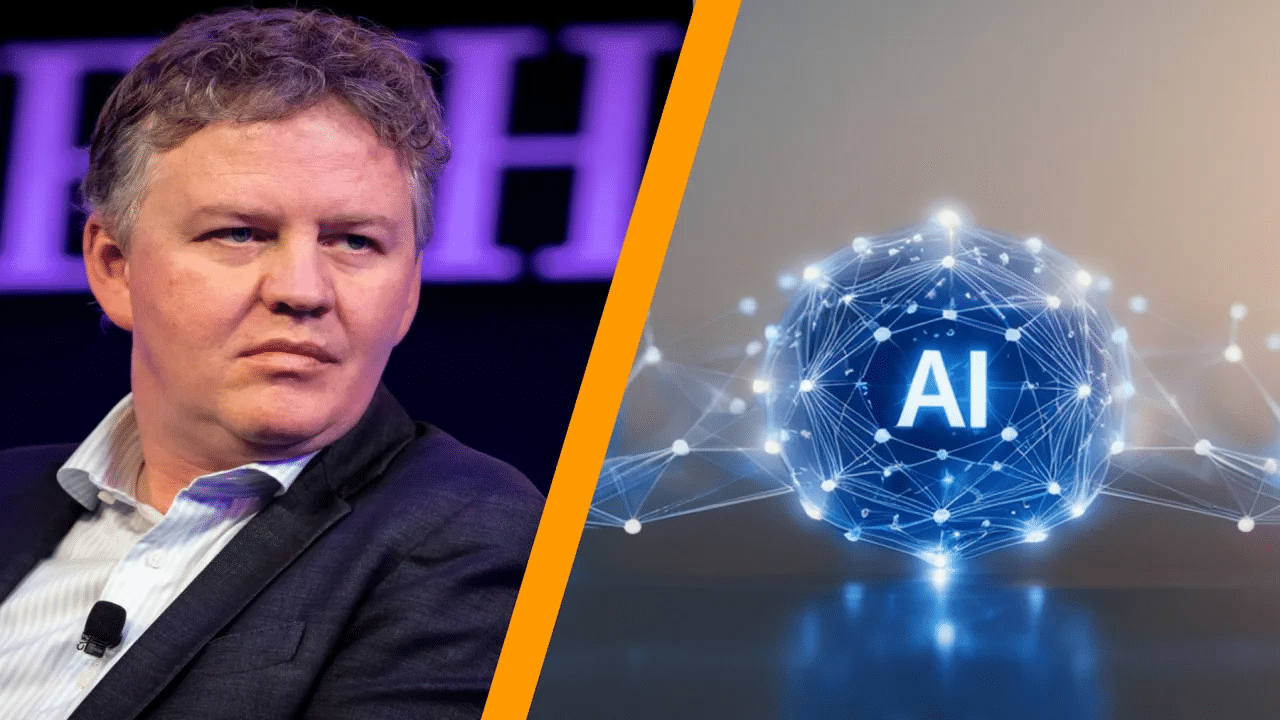
Ese es el escenario que plantea Matthew Prince, CEO de Cloudflare. El directivo advierte que la inteligencia artificial podría descubrir vulnerabilidades críticas en internet cada semana durante los próximos dos años, una oleada que afectaría a programas esenciales aunque muchos de esos errores ya estuvieran allí.
La alerta ganó fuerza tras dos vulnerabilidades detectadas en PHP, el lenguaje de programación que utiliza cerca del 70% de los sitios web, incluidos WordPress y Wikipedia. Los fallos podían permitir la ejecución de código, es decir, que un atacante diera órdenes al servidor desde fuera.
Varias administraciones públicas desconectaron temporalmente sus páginas mientras llegaban las actualizaciones de seguridad. No fue una caída por azar: fue una medida preventiva para cerrar la puerta antes de que alguien intentara cruzarla.
También te puede interesar:Investigadores de OpenAI y Wiz Usan IA para Explotar Dos Fallos Críticos en PHPPrince considera que esta frecuencia de hallazgos hará que la situación parezca crítica de forma constante, aunque también puede servir para corregir problemas acumulados durante años.
La IA como una linterna en una casa antigua
El mecanismo se entiende mejor con una imagen doméstica. Internet se parece a una ciudad de casas antiguas, conectadas por cañerías, cables eléctricos y puertas que se fueron instalando durante décadas. Cada programa es una pieza clave de esa construcción.
Hasta ahora, revisar esos edificios exigía técnicos especializados, tiempo y muchas horas de trabajo. La IA funciona como una linterna potente que recorre paredes, tableros y tuberías a una velocidad inusual. No crea necesariamente las grietas: permite encontrarlas antes.
Ese interruptor tiene una doble cara. Los equipos de seguridad pueden usar modelos de lenguaje, sistemas capaces de interpretar y generar texto y código, para localizar errores complejos. Pero los delincuentes también pueden emplear las mismas herramientas para entender cómo aprovecharlos.
También te puede interesar:Investigadores de OpenAI y Wiz Usan IA para Explotar Dos Fallos Críticos en PHPWiz Research utilizó modelos avanzados de IA para analizar los fallos de PHP y desarrollar métodos de explotación en apenas horas. Sin esa ayuda, señalaron los investigadores, el proceso habría necesitado más personal y mucho más tiempo.
La velocidad cambia el margen de respuesta. Antes, hallar una vulnerabilidad y convertirla en un posible ataque podía llevar semanas. Ahora, los responsables del software deben detectar, reparar y publicar parches, actualizaciones que corrigen errores, con una urgencia mucho mayor.
Más fallos visibles no siempre significa más peligro
Los datos de la Electronic Frontier Foundation, EFF, muestran la dimensión del cambio: el 3% de todos los fallos de seguridad registrados hasta ahora se descubrió solo en octubre. Además, casi una cuarta parte de las vulnerabilidades conocidas salió a la luz durante 2026.
Sin embargo, el dato no significa automáticamente que internet se haya vuelto más inseguro. Muchas de esas grietas existían desde hace tiempo. La diferencia es que el nuevo cableado de herramientas permite iluminarlas.
Hay precedentes reveladores. Una colaboración entre Mozilla y Anthropic permitió publicar 423 parches para Firefox en un mes, frente a los 31 del mismo período del año anterior. Nicholas Carlini también encontró con ayuda de Claude un fallo en el núcleo de Linux que permanecía oculto desde 2003.
La oportunidad, entonces, depende de quién sostenga la linterna y de si hay manos suficientes para reparar. La EFF reclama que empresas como OpenAI y Anthropic financien el mantenimiento del software de código abierto, programas cuyo código puede revisarse y modificarse, del que dependen millones de servicios.
Para el usuario, la aplicación práctica sigue siendo simple: mantener navegadores, aplicaciones y sistemas actualizados. En los próximos años, cada parche instalado puede ser una pequeña reparación en una casa digital que, por fin, está empezando a revisar sus rincones más olvidados.

Directora de operaciones en GptZone. IT, especializada en inteligencia artificial. Me apasiona el desarrollo de soluciones tecnológicas y disfruto compartiendo mi conocimiento a través de contenido educativo. Desde GptZone, mi enfoque está en ayudar a empresas y profesionales a integrar la IA en sus procesos de forma accesible y práctica, siempre buscando simplificar lo complejo para que cualquiera pueda aprovechar el potencial de la tecnología.