Si pensabas que tu mayor problema de ciberseguridad en redes sociales era el típico intento de phishing masivo, toca actualizar las alarmas. El FBI, respaldado por el Centro Nacional de Ciberseguridad británico (NCSC) y la agencia neerlandesa AIVD, acaba de lanzar una advertencia sin precedentes. El culpable tiene nombre propio: Chosen Brick, un sofisticado malware de origen iraní que está utilizando WhatsApp y Telegram para infiltrarse en ordenadores Windows. Y no, no estamos ante un simple virus de aficionado.
Esta amenaza, patrocinada directamente por actores estatales de Irán, lleva activa al menos desde este mismo 2025. Su objetivo no es robarle la tarjeta de crédito al usuario de a pie. Los operadores detrás de esta campaña apuntan de forma quirúrgica hacia disidentes, periodistas y activistas que el régimen iraní considera una amenaza. Pura ciberguerra en la bandeja de entrada de tu móvil.
Un engaño milimetrado: la ingeniería social como arma principal
El motivo de su altísima tasa de éxito es, paradójicamente, bastante analógico. El ataque no depende de exprimir una vulnerabilidad técnica oculta en tu sistema operativo. Depende de ti. Los atacantes investigan a fondo a cada objetivo potencial antes de mover un solo dedo. Estudian su entorno, su lugar de trabajo y, sobre todo, a sus contactos más cercanos.
De esta forma, el primer mensaje que recibe la víctima parece totalmente legítimo. Se hacen pasar por alguien conocido para bajar de inmediato nuestras defensas mentales habituales frente a remitentes extraños. Básicamente, construyen un contexto tan creíble que induce al usuario a descargar y abrir un archivo infectado sin pensarlo dos veces. Una trampa psicológica de manual.
Y es que los señuelos están diseñados para no levantar la más mínima sospecha. Los archivos maliciosos se disfrazan de aplicaciones que usamos a diario. Hablamos de instaladores falsos de la propia Telegram, Norton Antivirus, KeePass, o incluso herramientas creativas como Pictory, RunwayML y el ya obsoleto Adobe Flash Player. Juegan con la confianza que tenemos en estas marcas. Así de simple.
Persistencia silenciosa y una red de control invisible
Al hacer doble clic en ese supuesto instalador, arranca la pesadilla. El archivo instala Chosen Brick en las entrañas de Windows sin mostrar absolutamente ninguna ventana de carga ni actividad visible en la pantalla. Ni te enteras. Acto seguido, el malware se asegura de no morir si apagas el ordenador, añadiendo una entrada persistente en el registro del sistema operativo.
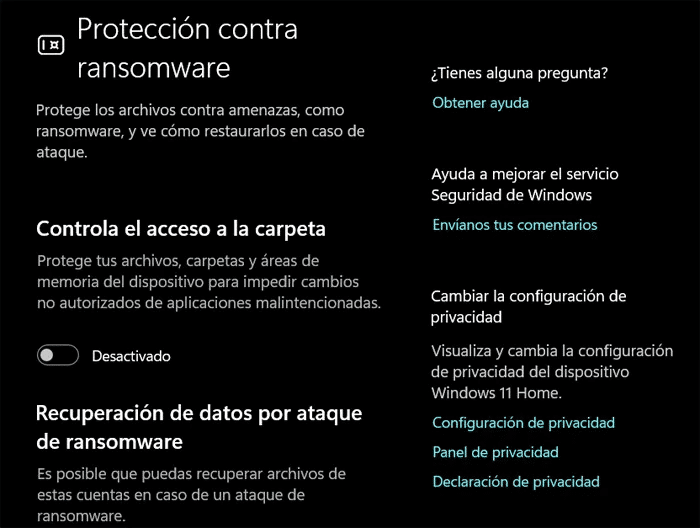
Por si esto fuera poco, el código tiene la orden directa de sabotear tus defensas locales. Modifica silenciosamente las exclusiones de Microsoft Defender para volverse prácticamente invisible a los ojos del antivirus. Es como si un intruso, tras colarse en tu casa, reprogramara la alarma para que ignorase sus pasos por los pasillos.
Si analizamos cómo se comunican estos cibercriminales, vemos un movimiento técnico extremadamente astuto. En lugar de usar servidores centralizados fáciles de rastrear y bloquear, utilizan la infraestructura legítima de mensajería. Asignan un bot de Telegram único y exclusivo para cada víctima. A través de ese chat automatizado, los operadores envían instrucciones remotas y reciben todos los datos robados sin levantar banderas rojas en los cortafuegos corporativos.
Del espionaje absoluto al borrado total de la máquina
Evidentemente, una vez que tienen el control total, la extracción de datos es masiva. Chosen Brick es capaz de enumerar todos los procesos activos y recopilar información detallada del hardware comprometido. Pero lo que da verdadero pavor es su capacidad de vigilancia invasiva en tiempo real.
El malware puede capturar el contenido de la pantalla y, lo que es peor, grabar el audio de tu entorno a través del micrófono. A ello se le suma el rastreo profundo de los navegadores web. Buscan sin descanso historiales de correos electrónicos y sesiones abiertas de WhatsApp o Telegram Web para exprimir cada contacto y cada conversación privada de la víctima.
La letra pequeña de este código esconde una sorpresa final aterradora. Aunque su función principal es el espionaje y el rastreo de movimientos, las agencias de inteligencia han detectado que incorpora una función para borrar por completo el sistema. Si los atacantes lo deciden, pueden destruir toda la información de la máquina con un solo comando. No dejan ni el rastro.
El punto ciego de la ciberseguridad corporativa
Como era de esperar, las agencias occidentales han puesto el grito en el cielo por un detalle crítico. Los operadores iraníes no se limitan a atacar los ordenadores de las empresas que cuentan con grandes presupuestos de seguridad. Saben que los dispositivos personales suelen estar fuera de la jurisdicción y el control de los departamentos de tecnología. Son el eslabón más débil de la cadena de confianza.
Ante esta situación, las recomendaciones oficiales del FBI son claras y urgentes. Las organizaciones deben advertir a sus empleados en situación de riesgo y ayudarles a auditar sus propios equipos particulares. Si hay la más mínima sospecha de infección, toca revisar los programas instalados en los últimos días, las excepciones extrañas del antivirus y desconfiar de cualquier mensaje inesperado, aunque venga de un amigo.
La ciberguerra más avanzada ya no es exclusiva de infraestructuras críticas; está ocurriendo ahora mismo en la pestaña de chats de tu teléfono móvil. Toca esperar para ver si Microsoft o las propias plataformas de mensajería logran implementar medidas automáticas que frenen en seco a estos bots maliciosos. Mientras tanto, la pelota está en el tejado de nuestro propio sentido común. Si tu compañero de trabajo te manda de repente un instalador de Norton por WhatsApp un domingo por la tarde, piénsatelo dos veces.
Me dedico al SEO y la monetización con proyectos propios desde 2019. Un friki de las nuevas tecnologías desde que tengo uso de razón.
Estoy loco por la Inteligencia Artificial y la automatización.