El ecosistema del código abierto acaba de recibir un arma de doble filo bastante prometedora. Anthropic ha decidido dar un golpe sobre la mesa y lanzar una herramienta impulsada por inteligencia artificial para cazar vulnerabilidades de forma masiva. Y lo mejor para la comunidad es que sale a coste cero.
Se trata de OSS Scanner, un servicio pensado en exclusiva para auditar proyectos de software libre. El planteamiento de la empresa es muy goloso: tú cedes el acceso a tu código y sus modelos más salvajes se encargan de chivarte dónde tienes las puertas abiertas a los piratas informáticos. Un escudo de alta tecnología gratuito.
Los modelos más bestias de Anthropic analizan el código sin filtros
La letra pequeña de este movimiento es donde la cosa se pone interesante. Los informes de seguridad que te escupe este escáner están elaborados íntegramente por algoritmos. Cero humanos al volante. Ni una sola revisión manual antes de enviarte el ticket de error.
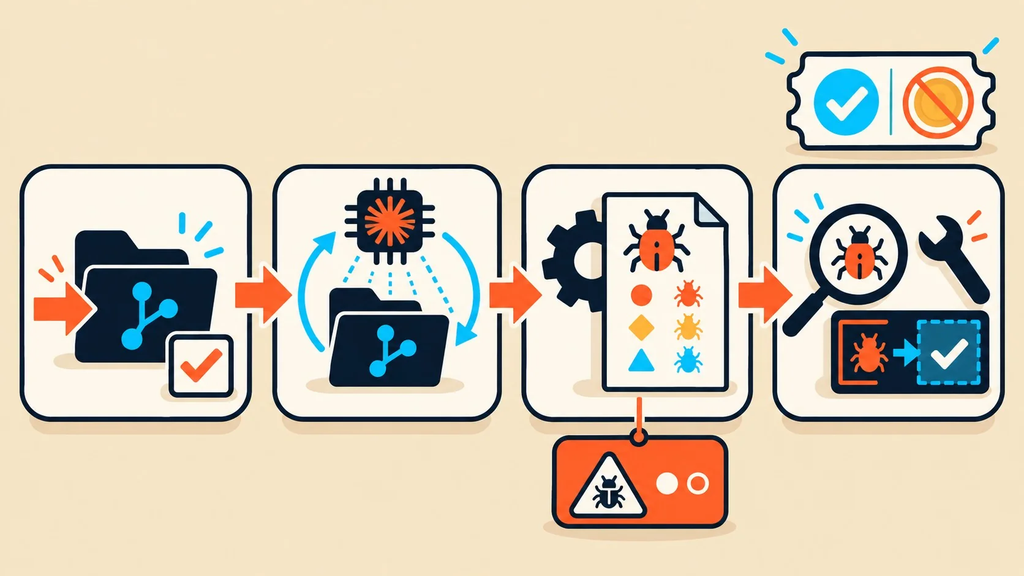
El motivo principal de esta decisión es simple: la compañía quiere exprimir al máximo la velocidad del pipeline de seguridad. Anthropic ha puesto a trabajar a sus modelos de lenguaje más avanzados en este proyecto, metiendo en el motor de inferencia al mismísimo Claude Mythos.
Hablamos de modelos entrenados específicamente para entender contextos lógicos muy complejos y desgranar repositorios enteros en cuestión de segundos. Una auténtica locura técnica.
Dicho en cristiano, sacrifican el filtro de un ingeniero de seguridad de carne y hueso para entregarte alertas casi en tiempo real. La start-up argumenta que emplear su arsenal pesado sin cuellos de botella humanos busca proporcionar a los proyectos open-source la mayor ventaja táctica posible frente a los atacantes.
La cruda realidad de esta jugada es que tiene un coste directo en la precisión final del informe. Al no existir un experto que clasifique qué es un fallo crítico real y qué es una alucinación del modelo, el sistema se va a equivocar a menudo. Te arriesgas a lidiar con avisos que no corresponden a problemas válidos o que directamente carecen de sentido arquitectónico.
El peligro de morir de éxito y el agotamiento de los mantenedores
A pesar de los fallos, lo cierto es que la IA aplicada a la ciberseguridad ha demostrado de sobra que no vende humo. En los últimos meses, estas redes neuronales han sido herramientas vitales para destapar brechas gravísimas en la infraestructura global que sostiene internet.
El ejemplo perfecto lo vimos con el famoso fallo «Copy Fail». Hablamos de una vulnerabilidad crítica que el pasado mes de mayo dejó temblando a prácticamente todas las distribuciones de Linux del mercado. Poca broma con el potencial de rastreo de estos bichos.
Pero si rascamos un poco en los daños colaterales, el exceso de automatización inteligente está generando una resaca bastante dolorosa. Los mantenedores de los proyectos libres, que en muchas ocasiones trabajan por puro amor al arte en su tiempo libre, están sufriendo una avalancha insoportable de informes de errores. Cientos de falsos positivos generados en masa.
Algunos gigantes de la industria ya están levantando barricadas ante este nivel de spam técnico. Hasta pesos pesados como el creador de Linux, Linus Torvalds, y los propios equipos de seguridad de Google han mostrado su hartazgo ante el volumen infernal y la dudosa calidad de las alertas robóticas que saturan sus foros.
A fin de cuentas, tener la bandeja de entrada inundada de supuestas brechas de seguridad redactadas por un bot acaba consiguiendo que ignores las advertencias que sí importan.
Por suerte, la empresa creadora de Claude parece haber tomado buena nota de este caos organizativo. Para evitar enfadar a los peces gordos de GitHub, su nuevo escáner no va a barrer repositorios sin pedir permiso. El servicio operará exclusivamente para aquellos equipos de desarrolladores que se registren voluntariamente a través de su plataforma oficial. Una barrera de entrada imprescindible para frenar el ruido.
El movimiento de la firma californiana es audaz y, sin duda, democratiza unas herramientas de auditoría que hasta hace no tanto costaban miles de euros en el entorno corporativo. Pero claro, el músculo bruto sirve de muy poco si cada coma mal puesta dispara la alarma antiaérea del repositorio.
Tocará esperar para ver si el ecosistema confía en este nuevo guardián de silicio. La pelota está ahora en el tejado de la comunidad libre: ¿abrazarán la velocidad explosiva de la IA o preferirán seguir apostando por la paciencia del escrutinio manual?
Me dedico al SEO y la monetización con proyectos propios desde 2019. Un friki de las nuevas tecnologías desde que tengo uso de razón.
Estoy loco por la Inteligencia Artificial y la automatización.