La fiebre del oro de la inteligencia artificial tiene una cara B bastante molesta que nadie quiere admitir. Las herramientas generativas no solo sirven para redactar correos o picar código rápido, sino que también están creando auténticos dolores de cabeza a los ingenieros de ciberseguridad en todo el mundo. Tanto es así que Google acaba de dar un fuerte golpe en la mesa. La compañía ha suspendido temporalmente su lucrativo programa de recompensas para proyectos de código abierto, y la culpa la tiene el spam masivo generado por IA.
El detonante de esta historia es de manual. Hablamos del famoso programa OSS VRP (Open Source Software Vulnerability Reward Program), una iniciativa nacida en agosto de 2022. Su objetivo fundacional era brillante: pagar a la comunidad de desarrolladores por encontrar fallos de seguridad críticos en el software abierto de la gran G y sus dependencias. Pero las buenas intenciones han chocado frontalmente con la picaresca automatizada. Una lástima.
Si nos fijamos en los números, la motivación de los oportunistas está bastante clara. Las recompensas por descubrir vulnerabilidades de primer nivel podían superar los 31.000 dólares. Un caramelo demasiado tentador. Algunos listillos han visto en los potentes LLM la herramienta perfecta para forrarse sin el más mínimo esfuerzo. Han empezado a enviar cientos de informes de seguridad redactados de principio a fin por inteligencia artificial. Una auténtica locura.
Como cabía esperar, la calidad técnica de estos reportes roza el ridículo. Google ha confirmado de forma tajante que la inmensa mayoría de estos envíos automatizados son completamente inválidos. Básicamente, estamos hablando de alucinaciones de la IA o de vulnerabilidades fantasmas que obligan a los ingenieros de la compañía a perder un tiempo de oro revisando pura basura. Así de simple.
Ante esta saturación del sistema, la tecnológica de Mountain View ha tomado una decisión radical. Desde el pasado 1 de octubre, el programa de recompensas queda congelado por tiempo indefinido. No aceptarán nuevas propuestas, y este apagón no será precisamente corto. La medida se mantendrá vigente, como mínimo, hasta algún momento del lejano año 2027. Toca armarse de paciencia.
De manera bastante inusual, la confirmación oficial de este parón histórico llegó a través de un escueto anuncio en X (Twitter), dejando a la comunidad internacional de bug bounty totalmente descolocada. Aunque, por suerte para algunos profesionales del sector, todavía hay motivos para la esperanza.
Las excepciones a la purga de Google
La letra pequeña de este drástico comunicado tiene algunos matices importantes que te interesará conocer. Los reportes de fallos que se enviaron formalmente antes de la fecha de corte seguirán su curso habitual de validación. Si descubriste un error real y lo documentaste tú mismo en septiembre, Google revisará tu caso y pagará el dinero correspondiente.
También te puede interesar:Google expande su herramienta de prueba virtual con IA para incluir vestidos
A ello hay que sumarle una excepción de altísima prioridad que se salva de la quema. Los informes relativos a vulnerabilidades en la cadena de suministro no sufrirán ningún tipo de retraso o bloqueo. Se trata de una línea roja de ciberseguridad absoluta que no pueden permitirse descuidar, ni siquiera bajo el actual aluvión de spam robótico.
Mientras tanto, en las oficinas centrales tienen muchos deberes técnicos por delante. Durante este larguísimo periodo de hibernación, la empresa va a reformular por completo su sistema de recompensas en plataformas open-source. Tienen que diseñar desde cero un filtro anti-IA implacable. El objetivo principal es cortar de raíz el envío indiscriminado de informes destinados únicamente a drenar las arcas del proyecto.
La IA satura el código abierto global
Evidentemente, Google no es la única víctima ilustre de esta peligrosa tendencia. El uso irresponsable e indiscriminado de la IA generativa está colapsando los buzones de revisión de los mantenedores de código abierto a nivel mundial. Parece que hoy en día, cualquiera con acceso a un chatbot de moda puede simular ser un analista experto en ciberseguridad.
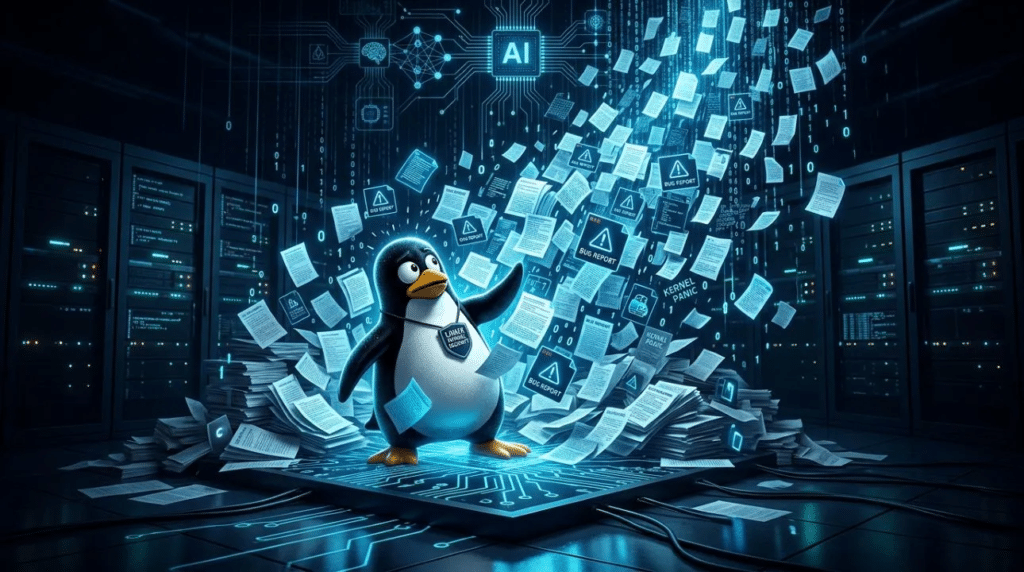
Sin ir más lejos, el mismísimo Linus Torvalds ya tuvo que tomar cartas en el asunto hace un tiempo. El creador de Linux presenció cómo su sagrada comunidad se inundaba de supuestos parches para el kernel propuestos por IA. La situación estaba totalmente fuera de control. Tuvieron que adoptar medidas restrictivas severas para evitar que el núcleo de internet colapsara bajo toneladas de código automatizado e inservible. Un desastre evitado por los pelos.
Esta situación nos deja una radiografía bastante cruda del sector. Las herramientas generativas han democratizado el acceso al código, pero también han dinamitado la confianza en el trabajo de la comunidad libre. Google prevé detallar los próximos pasos del programa durante el primer trimestre de 2027. Veremos si para entonces han dado con la tecla para blindarse contra los cazatesoros automatizados. La pelota está ahora en su tejado.
Me dedico al SEO y la monetización con proyectos propios desde 2019. Un friki de las nuevas tecnologías desde que tengo uso de razón.
Estoy loco por la Inteligencia Artificial y la automatización.