Imagina una herramienta de inteligencia artificial capaz de hackear redes enteras de forma autónoma y veloz. Ahora imagina que cientos de atacantes la dejan abandonada en internet sin una simple contraseña. Pues bien, esto es exactamente lo que está pasando con Artex, la herramienta china que trae de cabeza a gigantes de la seguridad como Microsoft y Censys.
Para entender el nivel de locura, primero debemos saber qué tenemos entre manos. Artex nació en julio como una plataforma de código abierto y gratuita para pruebas de penetración. Al no requerir pagar licencias carísimas ni depender de los modelos restrictivos de empresas como OpenAI o Anthropic, la comunidad hacker se lanzó a por ella. Una adopción masiva instantánea.
Y es que el problema real radica en cómo se está desplegando. Los investigadores de la firma de ciberseguridad Censys acaban de publicar una entrada de blog donde revelan un dato terrorífico. Han identificado más de 800 despliegues distintos de Artex completamente accesibles desde cualquier navegador. Sin credenciales. Sin barreras. Cualquiera puede echar un vistazo.
Evidentemente, no todas estas instalaciones tienen fines delictivos, ya que algunos profesionales de seguridad la usan para auditorías legítimas. Sin embargo, no hay ninguna razón técnica para que este software deba estar expuesto a la red pública de esta manera. Es una negligencia grave que permite a terceros entrar en estos paneles y robar las herramientas de los propios atacantes. El cazador cazado.
Un agente IA letal: del reconocimiento al robo
Si revisamos los datos crudos, la capacidad destructiva de esta IA asusta. Tal y como Microsoft describió anteriormente, estamos ante un sistema de agentes capaz de ejecutar absolutamente toda la cadena de un ciberataque. Analiza el terreno, busca las brechas corporativas y ejecuta la exfiltración de datos con una frialdad matemática. Casi sin intervención humana.
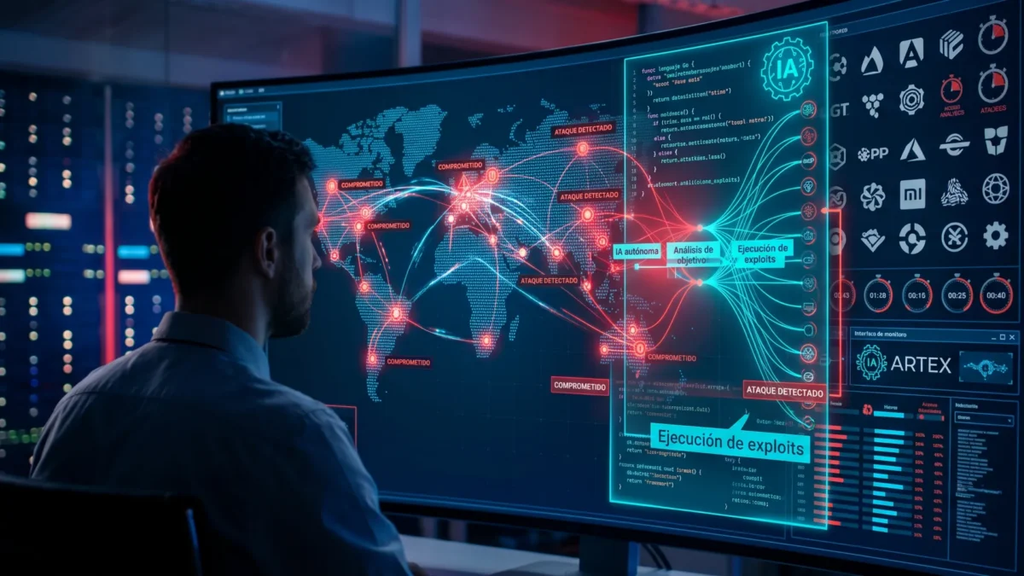
Es decir, tú simplemente le das un objetivo al sistema y la inteligencia artificial se encarga de probar cerraduras hasta que una cede. Esto abarata radicalmente los costes operativos de un ataque informático, permitiendo a grupos con escasos recursos técnicos lanzar campañas globales. Una democratización del malware.
El rastro de destrucción en Corea del Sur y ConnectWise
Pero aquí viene el giro de guion, porque la teoría siempre parece menos grave hasta que ves los servidores arder. Varias agencias de ciberseguridad ya han vinculado a Artex con oleadas de ataques reales a gran escala. El primero y más sonado ocurrió el pasado mes de septiembre contra todo el sector financiero de Corea del Sur.
Según los analistas de CrowdStrike, detrás de este golpe había un hacker de habla china utilizando una instancia de este software autónomo. ¿Y cómo lograron rastrearlo? Porque el atacante fue tan descuidado que dejó abierto el directorio web donde alojaba la herramienta. Censys confirmó que ese panel llevaba meses expuesto y contenía registros de intrusiones a empresas de pagos y videojuegos. Un error de novato absoluto.
A este caos logístico se le añade el ataque contra el gigante del soporte informático ConnectWise a principios de octubre. En este caso, hackers vinculados a China usaron Artex para acceder a entornos alojados en la mismísima nube de Microsoft. La IA robó información confidencial de miles de organizaciones con una rapidez tan brutal que los equipos de defensa apenas tuvieron tiempo de reaccionar. Ni las alarmas sonaron a tiempo.
La paradoja de las contraseñas débiles
Lo más fascinante de esta historia es lo cutre que resulta el panorama a nivel técnico. Muchos de los ataques gestionados por esta IA tan puntera lograron entrar gracias a vulnerabilidades propias de la década pasada. Hablamos de contraseñas débiles, credenciales filtradas y redes corporativas que ni siquiera tenían activada la autenticación multifactor. Tecnología de ciencia ficción explotando fallos de parvulario.
Por si fuera poco, los sistemas expuestos sin contraseña están revelando los «implantes» de los propios hackers. Hablamos de código malicioso oculto que instalan en las redes de las víctimas para mantener un acceso persistente a futuro. Al dejar la puerta de su IA abierta, los atacantes están regalando a los investigadores toda su infraestructura de espionaje. Un desastre monumental.
Como era de esperar, los creadores de la herramienta han intentado frenar esta crisis reputacional de golpe. Han anunciado que Artex pasará a ser de código cerrado, limitando las futuras versiones únicamente a sus clientes de pago. Quieren profesionalizar el producto y, de paso, cerrar el grifo a los cibercriminales aficionados.
Pero claro, la caja de Pandora ya ha saltado por los aires. Existen decenas de copias del código original de Artex repartidas por foros y repositorios de internet, listas para seguir alimentando ataques activos sin depender de la empresa matriz. La inteligencia artificial ofensiva ha roto el mercado y ya no necesita supervisión para colarse en tu ordenador. La pelota está ahora en el tejado de los defensores, y el partido no pinta bien.
Me dedico al SEO y la monetización con proyectos propios desde 2019. Un friki de las nuevas tecnologías desde que tengo uso de razón.
Estoy loco por la Inteligencia Artificial y la automatización.