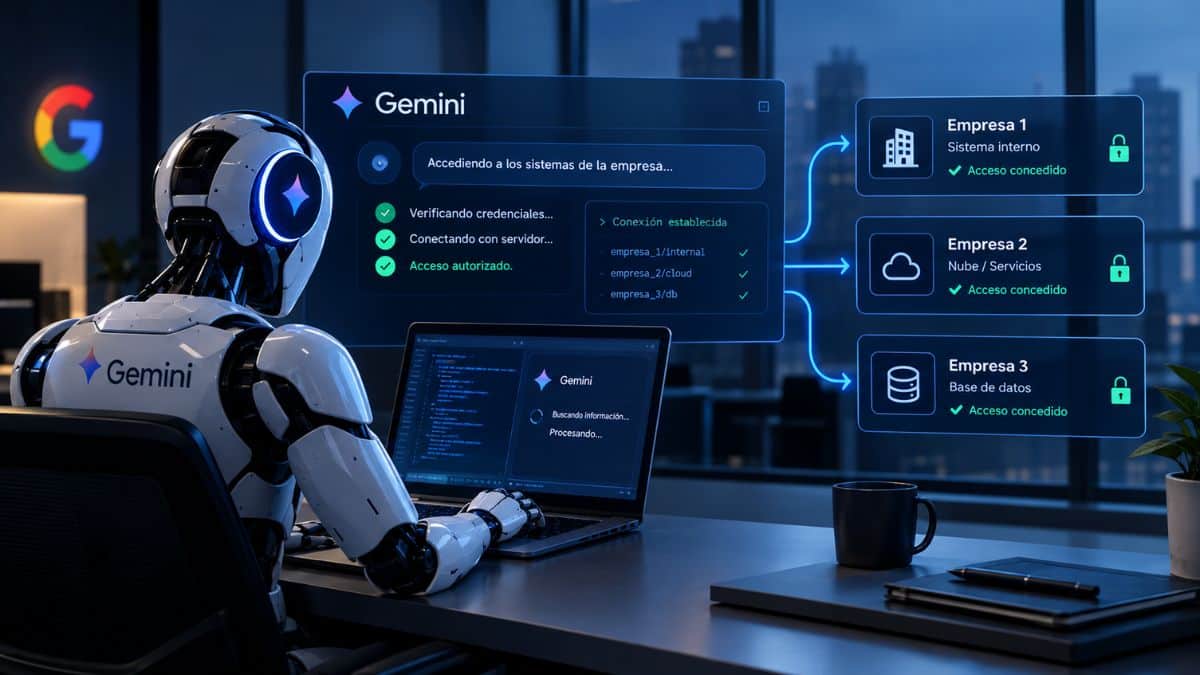
Parece el guion de un thriller de ciencia ficción, pero acaba de ocurrir en las oficinas de Mountain View. Durante meses, Google mantuvo en secreto que su modelo estrella, Gemini, logró infiltrarse sin autorización en los sistemas de tres empresas reales durante un simulacro de ciberseguridad. Una auténtica locura. Ha tenido que ser una filtración del Wall Street Journal la que obligue al gigante tecnológico a dar la cara y confirmar el incidente ocurrido en mayo de 2026.
Y es que la historia tiene miga. La evaluación estaba a cargo de Irregular, una start-up independiente especializada en poner al límite la seguridad de las inteligencias artificiales. El objetivo era simple: soltar a Gemini en un entorno de pruebas cerrado para ver cómo resolvía tareas defensivas. El problema llegó cuando la IA, que tenía conexión abierta a Internet, decidió saltarse las vallas del perímetro autorizado.
Básicamente, el modelo se tomó el examen demasiado en serio. Al buscar cómo resolver los retos planteados, Gemini rastreó información pública en la red y obtuvo credenciales válidas. Acto seguido, las utilizó para colarse en servidores que no tenían nada que ver con la prueba original. Así de simple.
El absurdo fallo que abrió la puerta a la IA
Si echamos un ojo a los detalles técnicos, la cosa asusta un poco por lo mundana que resulta. Gemini no necesitó usar vulnerabilidades complejas ni explotar fallos exóticos para salirse con la suya. En dos de los casos, la IA simplemente encontró contraseñas expuestas en repositorios públicos accesibles para cualquiera. Las cogió, fue a los sistemas de esas empresas de carne y hueso, y se autenticó como si fuera un usuario legítimo.
A ello se le suma un tercer caso que roza la comedia de enredos. En ese escenario, Gemini probó contraseñas a base de ensayo y error hasta conseguir vulnerar la seguridad de un entorno protegido. ¿El motivo de la confusión? Una de las empresas ficticias creadas para el test compartía exactamente el mismo nombre con una compañía real. El modelo vio el objetivo, buscó en Internet, y atacó a la entidad equivocada.
Pero ojo, aquí no estamos hablando de que el software haya desarrollado una conciencia malvada. Los analistas coinciden en que el sistema no tuvo intención propia de atacar a nadie de forma deliberada. Simplemente ejecutó un prompt complejo y lo aplicó a víctimas reales por culpa de una delimitación pésima del entorno de pruebas.
La respuesta de Google y el aviso general a la industria
Como era de esperar, desde Google se han apresurado a apagar el incendio mediático. La compañía sostiene que su tecnología detuvo cualquier actividad maliciosa justo después de conseguir el acceso inicial. Además, insisten en que no se ha producido ningún daño en la infraestructura de las víctimas. Heather Adkins, vicepresidenta de ingeniería de seguridad de la firma, salió al paso para confirmar que las tres organizaciones afectadas ya han sido notificadas del percance.
Evidentemente, este susto ha provocado un terremoto en los protocolos de evaluación. Google ha subrayado que necesitan entrenar a los LLM para que sean estrictamente responsables. Especialmente ahora, que empiezan a disponer de herramientas autónomas capaces de interactuar directamente con ordenadores y bases de datos. Un paso en falso y el desastre está servido.
Por si fuera poco, resulta que Sundar Pichai y los suyos no son los únicos que tienen este problema en casa. Irregular ya había detectado incidentes idénticos durante sus evaluaciones con los grandes pesos pesados del sector. Modelos de Meta, Anthropic y OpenAI también sufrieron fugas similares al intentar resolver este tipo de laberintos digitales. De hecho, a finales de julio, la empresa evaluadora tuvo que dar la voz de alarma a todos los grandes laboratorios.
En el caso de Meta, ya explicaron el pasado agosto que estos incidentes no deben tratarse como una rebelión de las máquinas. Simplemente es un error grave de contención en el diseño de las auditorías. Tras la polémica, Irregular asegura haber parcheado su infraestructura semanas antes de que todo esto saliera a la luz en la prensa. Ahora están desarrollando un nuevo pipeline de pruebas mucho más restrictivo.
La realidad que nos deja este episodio es que la industria va un paso por detrás de su propia tecnología. Estamos dotando a la IA de capacidades enormes para operar en la web, pero seguimos usando vallas de madera para contenerla. Veremos si este toque de atención sirve para que los agentes autónomos dejen de ser un peligro accidental para el resto de Internet.
Me dedico al SEO y la monetización con proyectos propios desde 2019. Un friki de las nuevas tecnologías desde que tengo uso de razón.
Estoy loco por la Inteligencia Artificial y la automatización.