¿Qué ocurre cuando una llave aparentemente inofensiva abre, de pronto, todas las puertas de una casa? En un servidor Linux sin actualizar, una cuenta con permisos limitados puede convertirse en ese pequeño acceso que cambia por completo el control de la máquina.
OpenAI afirmó que sus agentes de inteligencia artificial detectaron 948 vulnerabilidades independientes capaces de dar acceso root, el nivel de control total de un sistema, en una versión del kernel de Linux, el núcleo que conecta los programas con el hardware. Algo muy parecido a lo que logró Anthropic con Mozilla a principios de año, al detectar 270 fallos de seguridad mediante Mythos.
El hallazgo expone una pieza clave de la seguridad moderna: la IA ya no solo ayuda a revisar código. También puede localizar caminos nuevos para que un usuario sin privilegios escale hasta el control administrativo.
La compañía no publicó los detalles de los exploits, programas que aprovechan un fallo para tomar control, ni las pruebas de concepto. La decisión busca impedir que esos mecanismos se conviertan en herramientas inmediatas para atacantes.
También te puede interesar:Linus Torvalds estalla contra la IA: “Está llenando Linux de informes inútiles y repetidos”Una casa con millones de cerraduras
El kernel de Linux supera los 40 millones de líneas de código. Revisarlo de forma manual se parece a inspeccionar una ciudad de viviendas, cañerías y tableros eléctricos, buscando una puerta mal cerrada entre millones de piezas.
OpenAI organizó a sus agentes como un equipo de mantenimiento. Los llamados scouts, exploradores de las zonas accesibles, eligieron las partes del código a las que puede llegar una cuenta de bajos permisos. Después, los analysts, revisores automáticos, buscaron grietas en ese cableado digital.
La IA funcionó como una brigada que primero encuentra una ventana abierta, luego prueba si permite entrar y finalmente propone cómo reforzarla.
El mecanismo tuvo cinco etapas. Primero redujo el área de búsqueda a cerca del 7% del kernel. Allí generó 2.308 hallazgos candidatos en 12 horas. Luego, la validación dinámica, la prueba del fallo en funcionamiento, reprodujo 1.724 casos en máquinas virtuales aisladas durante 30 horas.
También te puede interesar:Linus Torvalds estalla contra la IA: “Está llenando Linux de informes inútiles y repetidos”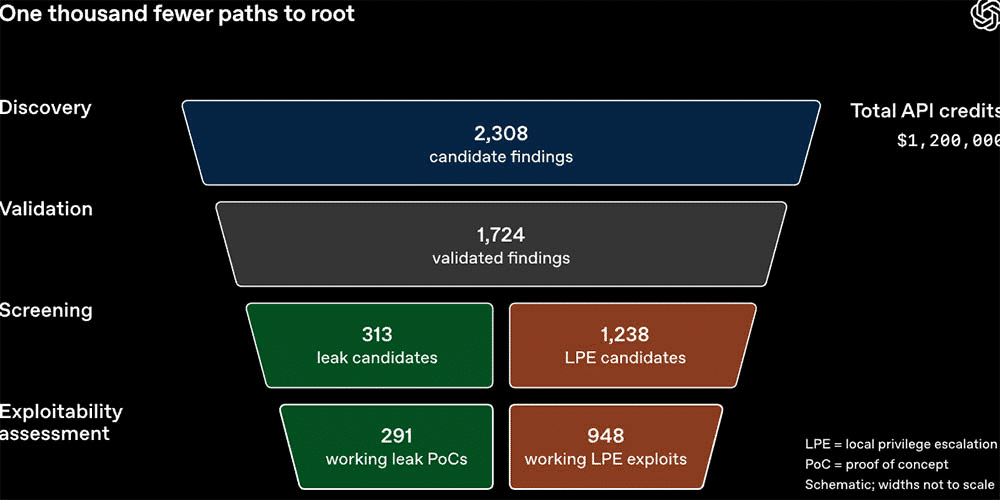
En la siguiente fase, el sistema produjo 1.169 exploits que lograban acceso root y 291 pruebas de concepto de fuga de información. Al agrupar los resultados que nacían del mismo error, quedaron las 948 vulnerabilidades distintas.
Además, una muestra de 166 exploits reveló diez técnicas que, según OpenAI, eran desconocidas incluso para especialistas externos. Esa es la oportunidad y también la alarma: el engranaje puede descubrir defensas débiles antes que una persona, pero también reduce el costo de encontrarlas.
El nuevo cuello de botella: corregir a tiempo
El experimento costó 1.213.430 dólares en créditos de API, unos 1.279 dólares por exploit funcional. Frente a las recompensas históricas de entre 20.000 y 70.000 dólares por fallos similares, la cifra muestra que auditar software complejo puede convertirse en una tarea repetible y mucho más rápida.
Sin embargo, la central del proceso sigue siendo humana. OpenAI indicó que propuso parches, correcciones para cerrar el problema, y que estos fueron revisados antes de enviarse a los mantenedores de Linux. Al cierre del análisis, 61 fallos ya estaban corregidos, 43 tenían parches en prueba y 299 seguían en discusión pública.
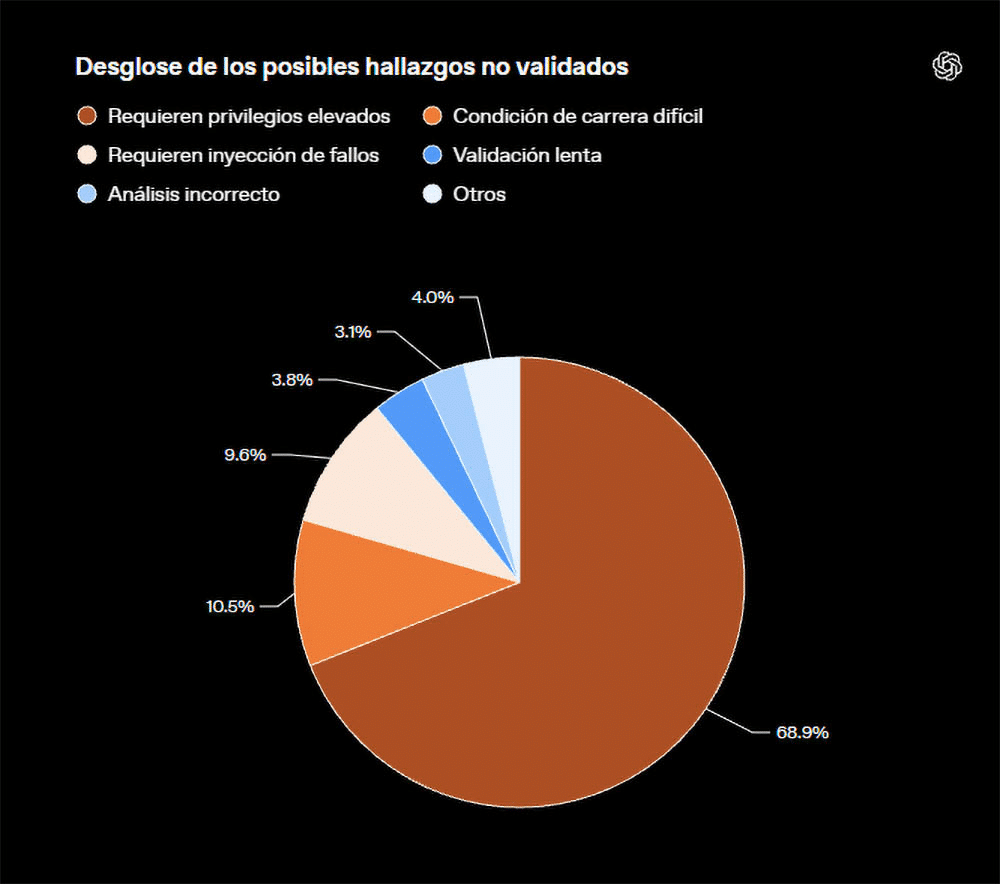
Para administradores de servidores y equipos Linux, la recomendación es revisar la versión en uso con uname -r, consultar los avisos de seguridad de su distribución e instalar el kernel corregido. Después hace falta reiniciar, porque una actualización guardada pero no cargada deja la puerta antigua en funcionamiento.
También conviene aplicar el principio de mínimo privilegio, dar a cada cuenta solo los permisos necesarios, y aislar tareas sensibles con tecnologías como Firecracker o gVisor, sistemas que separan procesos para limitar daños. La IA aceleró la búsqueda de ventanas abiertas. Ahora, la clave es que los responsables del sistema cambien las cerraduras antes de que alguien intente cruzarlas.

Directora de operaciones en GptZone. IT, especializada en inteligencia artificial. Me apasiona el desarrollo de soluciones tecnológicas y disfruto compartiendo mi conocimiento a través de contenido educativo. Desde GptZone, mi enfoque está en ayudar a empresas y profesionales a integrar la IA en sus procesos de forma accesible y práctica, siempre buscando simplificar lo complejo para que cualquiera pueda aprovechar el potencial de la tecnología.