¿Cómo comprobar que detrás de un currículum impecable, una oferta laboral atractiva o un PDF aparentemente útil no hay una trampa? La respuesta importa más que nunca: los engaños digitales ya pueden fabricarse con una rapidez que antes exigía equipos enteros.
Un informe de Microsoft Threat Intelligence, publicado el 29 de octubre de 2026, revela que ocho grupos de hackers vinculados a Corea del Norte incorporaron inteligencia artificial a sus operaciones. El hallazgo muestra una herramienta que acelera fraudes conocidos, pero no reemplaza a las personas que los dirigen.
Jade Sleet, Coral Sleet y Jasper Sleet ya están en la fase operativa: la IA forma parte de su rutina diaria. Microsoft define este mecanismo como un “multiplicador de fuerza”, porque permite hacer más contactos, redactar más mensajes y preparar más señuelos en menos tiempo.
La pieza clave no es una máquina que actúa sola. Los objetivos siguen en manos humanas: financiar al régimen norcoreano, obtener información estratégica y, en algunos casos, sabotear empresas de criptomonedas, finanzas, tecnología, gobiernos y centros educativos.
También te puede interesar:Microsoft ofrece miles de dólares a quienes encuentren vulnerabilidades en su IALa IA como una imprenta dentro de una oficina falsa
La analogía más simple es la de una oficina de estafadores que, de pronto, instala una imprenta automática, un traductor y un asistente de recursos humanos en la misma mesa. La IA no decide a quién atacar, pero puede producir en minutos el material que antes llevaba horas preparar.
Eso ocurrió con Onyx Sleet. Entre agosto y septiembre de 2026, el grupo creó más de 100 documentos trampa en PDF dirigidos a usuarios de Corea del Sur. Los metadatos, es decir, los datos técnicos que registran cómo se creó un archivo, indicaron que docenas surgieron en apenas unos minutos.
Microsoft considera muy probable que una plataforma de IA haya funcionado como ese engranaje de impresión. Cada PDF podía parecer personalizado, aunque su producción respondiera a una cadena rápida y repetitiva.
Jade Sleet aplicó una lógica parecida al empleo. Entre el 8 y el 12 de junio creó campañas de reclutamiento falsas mediante tres empresas pantalla, incluida una supuesta compañía de blockchain e inteligencia artificial. Usó dominios propios, perfiles en redes sociales y lenguaje del sector para atraer a especialistas en ciberseguridad, IA y selección de personal.
También te puede interesar:Microsoft ofrece miles de dólares a quienes encuentren vulnerabilidades en su IAEn este caso, la IA generativa, sistemas capaces de crear texto e imágenes nuevos, habría ayudado a investigar víctimas y multiplicar contactos. Es como montar una recepción convincente, con carteles, teléfonos y folletos, antes de que la persona invitada advierta que el edificio no existe.
Las señales que pueden cerrar la puerta
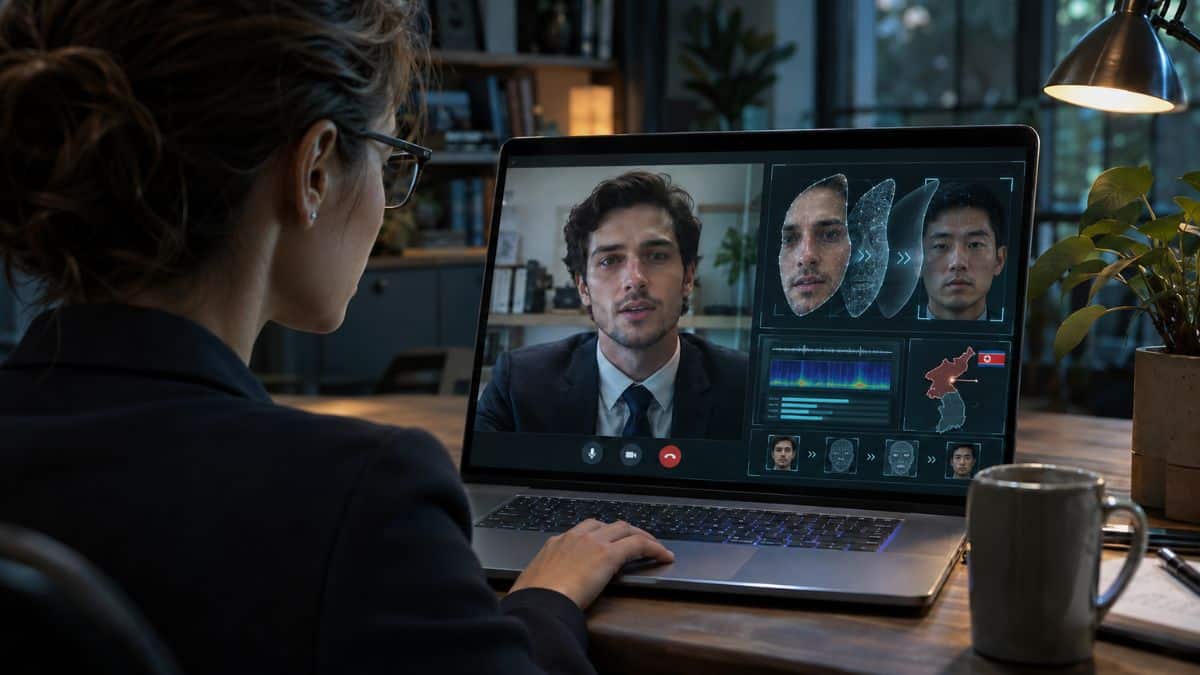
Jasper Sleet lleva este modelo al trabajo remoto. El grupo usa identidades falsas para infiltrarse en organizaciones y ahora puede redactar currículos, biografías y respuestas de entrevista con mayor fluidez. También puede traducir textos con tono nativo y retocar fotos, vídeos, voces y fondos.
Microsoft ya había descrito este fraude en junio de 2025. Ahora advierte que la velocidad, la escala y la credibilidad de esos perfiles aumentaron durante el último año.
La misma central de herramientas también llega al código. Cursor, una plataforma de programación asistida por IA, habría servido a varios grupos para generar, depurar y reescribir malware (programas diseñados para dañar o entrar sin permiso). Coral Sleet, por ejemplo, infecta repositorios privados de GitHub desde abril de 2026.
Sin embargo, el informe no describe máquinas fuera de control. Microsoft no cuantifica cuántas organizaciones fueron comprometidas ni cuánto dinero obtuvieron los grupos, y varias atribuciones se expresan como probabilidades basadas en telemetría, registros técnicos de actividad, e informes del sector.
Para las empresas, la oportunidad está en reforzar controles sencillos. Microsoft recomienda verificar referencias por teléfono o videollamada, contrastar nombres, direcciones y fechas, confirmar que un número no pertenezca a un servicio de voz por internet y revisar si una misma identidad trabaja en varias compañías.
También conviene realizar más de una videollamada con cámara. Las excusas repetidas sobre fallos de micrófono o vídeo pueden ser una señal de alarma.
La IA acelera la fábrica de engaños, pero una comprobación humana atenta todavía puede encontrar el cableado suelto detrás de la fachada.

Directora de operaciones en GptZone. IT, especializada en inteligencia artificial. Me apasiona el desarrollo de soluciones tecnológicas y disfruto compartiendo mi conocimiento a través de contenido educativo. Desde GptZone, mi enfoque está en ayudar a empresas y profesionales a integrar la IA en sus procesos de forma accesible y práctica, siempre buscando simplificar lo complejo para que cualquiera pueda aprovechar el potencial de la tecnología.