Imagina recibir un enlace de ChatGPT que te pasa un compañero de trabajo, haces clic para ver su genialidad y, de repente, un atacante tiene el control absoluto de todo tu historial de chats. Una auténtica pesadilla. Pues eso es exactamente lo que ha estado sucediendo en la plataforma de OpenAI, que acaba de tapar de urgencia una vulnerabilidad crítica que dejaba nuestras cuentas completamente vendidas.
Y es que la llave maestra para este ciberataque era algo tan cotidiano como un enlace compartido. El investigador Mukul Goyal, miembro de la firma de seguridad Parameter, fue quien dio la voz de alarma tras destripar el funcionamiento del fallo. La ventana de exposición estuvo completamente activa entre el 18 y el 26 de octubre de 2026. Ocho días en los que el abismo nos miró de vuelta.
El talón de Aquiles no era la IA, sino el código web
Como era de esperar, el problema no estaba oculto en el cerebro del modelo de lenguaje. El LLM ni se inmuta ante este tipo de manipulaciones externas. El agujero negro de seguridad residía exclusivamente en el código web que se encarga de renderizar y mostrar las conversaciones compartidas cuando navegamos por chatgpt.com.
Si nos fijamos en los datos técnicos, el ataque era una virguería bastante creativa. Mezclaba dos funciones legítimas de la interfaz que parecen inofensivas por separado: la vista previa de código y el teclado virtual para fórmulas matemáticas. Para esta última tarea, ChatGPT utiliza una conocida biblioteca llamada MathLive, diseñada para pintar en pantalla ecuaciones complejas.
Pero claro, la letra pequeña es que MathLive aceptaba mensajes y órdenes de cualquier ventana sin pararse a verificar su origen real. Al incluir una vista previa en HTML y un gráfico matemático trucado en un enlace compartido, el atacante conseguía que esta biblioteca se tragara el anzuelo. Inyectaba su código en un marco o iframe dentro del navegador del usuario.
A ello se le suma el error más grave de toda la cadena: la ausencia total de protección sandbox. Sin esa capa de aislamiento vital, el navegador de la víctima interpretaba el código JavaScript inyectado como si fuera una parte legítima de la web de OpenAI. Así de simple.
Control total de tu cuenta por «solo» 5.000 dólares
Básicamente, esto significa que el código malicioso campaba a sus anchas y se ejecutaba con los mismos permisos que tuviera tu sesión abierta. Tú solo tenías que hacer clic en el enlace recibido. A partir de ese milisegundo, el asaltante operaba en la sombra con tu misma identidad.
Y vaya si podían hacer daño con esos privilegios. El atacante tenía acceso a enumerar y leer la lista completa de todas las conversaciones que tuvieras guardadas. Podía extraer el texto íntegro de los chats y mandarlo a un servidor externo bajo su control. Todo esto sin levantar la más mínima sospecha. Ni un aviso extraño en tu cuenta.
Por si no fuera suficiente, también eran capaces de abrir nuevas conversaciones en tu nombre. Imagina la catástrofe a nivel de privacidad corporativa si usas la herramienta a diario en tu empresa. Desde Parameter no han especificado el número exacto de cuentas que pudieron verse comprometidas durante esos ocho días críticos de octubre de 2026. Un silencio absoluto.
En concreto, la respuesta de OpenAI fue clasificar el problema con severidad P1, el nivel de máxima urgencia. Aplicaron el parche en sus servidores el 26 de octubre y le soltaron al investigador una recompensa de 5.000 dólares por el hallazgo. Un premio que, viendo la magnitud del desastre evitado, parece casi calderilla.
Qué debes hacer ahora con tus enlaces públicos
Evidentemente, la parte positiva de que el fallo estuviera en la web es que te libras de hacer malabares técnicos. No es necesario instalar ninguna actualización pesada en tu móvil ni correr a cambiar tu contraseña. OpenAI atajó el problema de raíz directamente en sus servidores, protegiendo a todas las cuentas de golpe.
Sin embargo, hay un detalle importante que no se soluciona con el parche. Esta corrección bloquea la ejecución del código, pero no elimina los enlaces públicos que tú hayas generado en el pasado. Si tienes chats antiguos flotando por internet con información sensible o datos privados, siguen estando accesibles para quien tenga la URL.
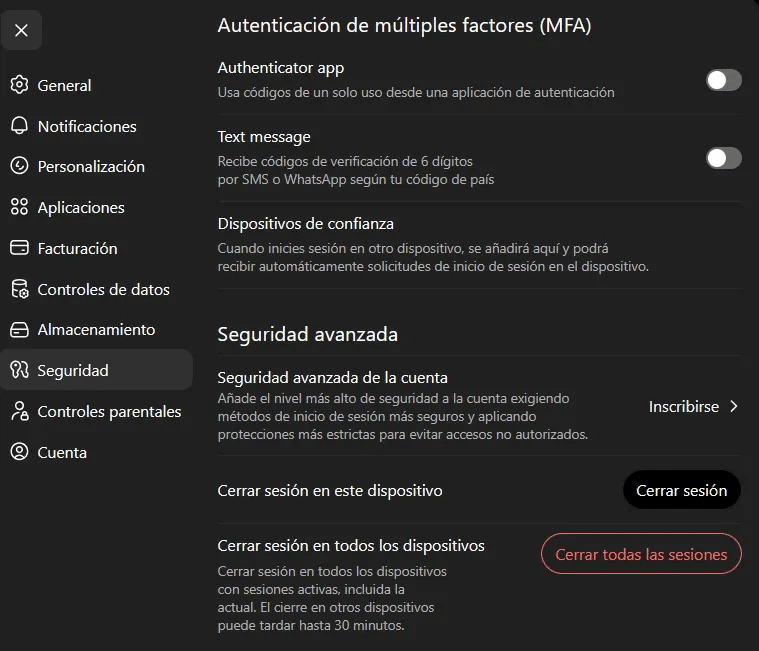
Para curarte en salud, lo ideal es hacer una pequeña auditoría de tus datos. Entra en la Configuración de ChatGPT, desplázate a Controles de datos, haz clic en Enlaces y dale a Gestionar. Desde ahí podrás revocar el acceso a todo lo que ya no quieras mantener público en segundos. Te quitarás un peso de encima.
Visto lo visto, nos toca cambiar de actitud frente a la IA generativa. Ya va siendo hora de tratar un enlace no solicitado de ChatGPT con el mismo escepticismo extremo que aplicamos a un correo raro con un archivo adjunto. La tecnología avanza a cifras mareantes, pero sus costuras tradicionales de seguridad web siguen cediendo de vez en cuando. La pelota está en el tejado de los gigantes tecnológicos para blindar estos entornos antes de que el próximo susto nos cueste mucho más caro.
Me dedico al SEO y la monetización con proyectos propios desde 2019. Un friki de las nuevas tecnologías desde que tengo uso de razón.
Estoy loco por la Inteligencia Artificial y la automatización.