Sabes tan bien como yo que las estafas en internet han mutado de una forma salvaje. Ya no basta con tener sentido común y no hacer clic en el enlace del príncipe nigeriano que te promete una herencia. Ahora los atacantes utilizan técnicas casi indetectables que se cuelan hasta la cocina de tu ordenador sin que te des cuenta. Por suerte, Google acaba de dar un golpe en la mesa con la seguridad de su navegador metiendo inteligencia artificial en vena.
En concreto, la compañía ha inyectado su modelo Gemini directamente en la Protección mejorada de Navegación segura de Chrome. Según detalla Jasika Bawa, responsable de producto del equipo, los usuarios que activan esta función están diez veces más protegidos frente al phishing y la ingeniería social que los que usan la protección estándar. Una auténtica locura.
Y es que esta modalidad de seguridad no es nueva, se lanzó en 2020, pero está proyectada para superar los 1.000 millones de usuarios activos en 2025. Para mantener ese crecimiento y confianza, necesitaban un sistema capaz de reaccionar más rápido. La clave de esta actualización es que ahora el navegador entiende el contexto de lo que haces, no solo compara listas de webs bloqueadas.
El fin de la trampa del ClickFix y tu portapapeles
El motivo principal de esta actualización tiene nombre y apellidos: los ataques ClickFix. Hablamos de esa técnica rastrera que te muestra un falso error en una página web y te pide copiar un código para solucionarlo o verificar que eres humano. Tú, pensando que estás arreglando un fallo, pegas ese comando directamente en la terminal de Windows o en PowerShell.
También te puede interesar:Chrome Estrena Resúmenes de Tiendas con IA para Comprar con Más Seguridad y Confianza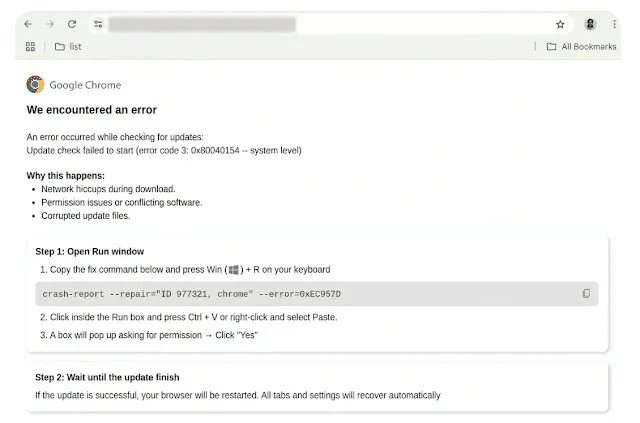
Precisamente por eso, los filtros tradicionales de descargas ni se inmutan ante estos ataques. Básicamente, porque no estás descargando ningún archivo ejecutable, estás metiendo el código malicioso tú mismo con tus propias manos. Es un ataque psicológico muy bien diseñado que está haciendo estragos en entornos corporativos.
A partir de ahora, Chrome cambia las reglas del juego escaneando tu portapapeles. Si el navegador detecta que has copiado un comando destructivo típico de un ataque ClickFix, te lanza una alerta visual antes de que llegues a ejecutarlo. Google ha diseñado esta detección para reducir drásticamente los falsos positivos, evitando volver locos a los desarrolladores y administradores de sistemas en su día a día.
Gemini salta a la nube para cazar estafas
A ello se le suma el análisis en tiempo real apoyado por el modelo de IA de la casa. Hasta hace nada, la detección basada en Gemini se procesaba directamente en el dispositivo del usuario y se limitaba a pillar las típicas estafas de soporte técnico. Chrome ha movido ficha para ampliar su campo de visión. Ahora, el análisis salta a los servidores de Google para procesar patrones mucho más complejos.
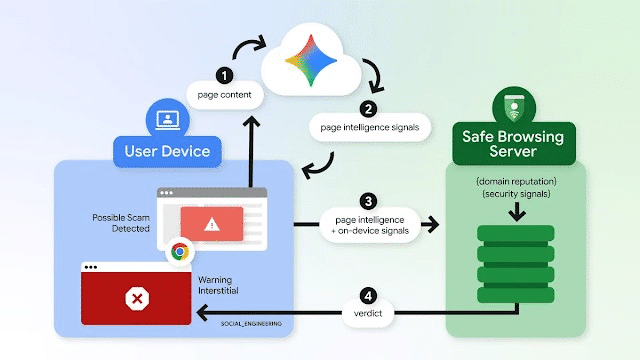
Falsas alertas de antivirus o páginas fraudulentas que simulan actualizar tu navegador ya no tienen escapatoria. El sistema busca señales de suplantación de marca y cruza el contenido engañoso con la reputación del dominio. Hacer esto en la nube permite a Google detectar amenazas hiperespecíficas sin depender de que tú actualices el modelo local en tu móvil u ordenador. Una ventaja táctica tremenda.
También te puede interesar:Chrome Estrena Resúmenes de Tiendas con IA para Comprar con Más Seguridad y ConfianzaPero claro, aquí es donde a muchos nos entra la paranoia con la privacidad y los datos de navegación. La compañía asegura que Chrome solo envía contenido de una página a sus servidores cuando detecta indicios claros de estafa. Tu navegación habitual en páginas seguras se queda procesándose en tu dispositivo. Además, prometen que ese contenido enviado ni se almacena ni se usa para entrenar sus modelos de IA. Más les vale.
Semáforos de riesgo: de la sospecha a la alerta roja
Por otro lado, Chrome ha rediseñado cómo nos avisa del peligro en la pantalla. Ya no hay medias tintas a la hora de navegar. Si el sistema ve patrones extraños o engañosos pero no está cien por cien seguro de que sea un fraude, te muestra un aviso de sitio web sospechoso. La pantalla se oscurece ligeramente, pero te deja decidir bajo tu propia responsabilidad si sigues adelante.
Evidentemente, si el riesgo es crítico y la IA tiene un alto grado de confianza en el veredicto, la pantalla se vuelve completamente roja a tamaño completo. Te bloquean el paso identificando la web como sitio peligroso. Es exactamente la misma lógica de dos niveles que ya utilizaban para clasificar las descargas, ahora aplicada al diseño de toda la web. Colores, iconos y textos directos al grano para que lo entiendas en un milisegundo.
La letra pequeña es que todas estas novedades no vienen activadas por defecto. Si usas la configuración que viene de fábrica, estás fuera de este escudo contra el ClickFix y del escáner avanzado de Gemini. Para blindar tu equipo, tienes que activarlo manualmente siguiendo estos pasos:
- Abre la Configuración de Chrome.
- Entra en el apartado de Privacidad y seguridad.
- Pulsa en Seguridad.
- Selecciona la opción Protección mejorada dentro del bloque de Navegación segura.
De hecho, toda esta arquitectura técnica que han explicado en su blog de seguridad demuestra que la IA ya es una parte estructural y obligatoria de nuestro software diario. Vemos cómo otras integraciones paralelas, como la capacidad de ChatGPT para leer las pestañas del navegador y automatizar tareas, avanzan a un ritmo brutal. La guerra entre ciberdelincuentes y tecnológicas ya no se libra con simples listas negras de virus. La pelota está en el tejado de los atacantes, veremos cuánto tardan en usar esta misma inteligencia artificial para intentar saltarse el muro de Google.
Me dedico al SEO y la monetización con proyectos propios desde 2019. Un friki de las nuevas tecnologías desde que tengo uso de razón.
Estoy loco por la Inteligencia Artificial y la automatización.