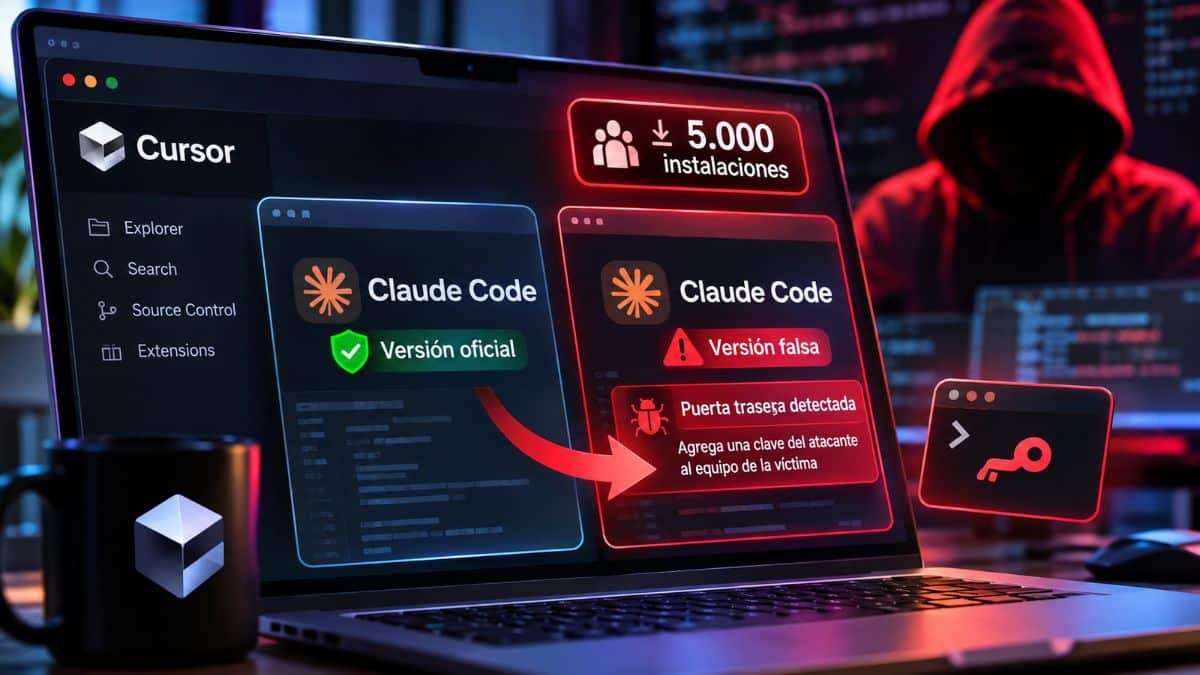
Cursor informó que la versión manipulada de Anthropic.claude-code estuvo disponible en su tienda durante unas 11 horas del 29 de octubre. El archivo se presentaba como la versión 2.1.313, aunque Anthropic no lo desarrolló.
El hallazgo activó una respuesta rápida: Cursor retiró la extensión, cerró preventivamente su tienda, rotó sus claves de acceso y reconstruyó el servicio. También revisó el resto del catálogo y aseguró no haber detectado otras extensiones alteradas.
La pieza clave es que no se trataba solo de un programa defectuoso. StepSecurity, que analizó el archivo en un entorno aislado, concluyó que era un cargador, un código que descarga o activa acciones ocultas, insertado dentro de una extensión legítima.
Jenn Gile, cofundadora de OpenSourceMalware, advirtió que las actualizaciones automáticas pudieron llevar la versión comprometida a equipos cuyos usuarios no la instalaron de forma manual.
También te puede interesar:Gestión de Agentes AI en Cursor: Nueva Aplicación Web Para DesarrolladoresUna llave escondida en la cerradura digital
El mecanismo puede entenderse como una casa. La extensión prometía ser un electricista que ordena cables de programación, pero intentaba dejar una copia de la llave bajo el felpudo para que otra persona regresara después.
Esa “llave” era una clave SSH, una credencial para abrir una conexión remota segura, identificada con la etiqueta “svc-telemetry”. El programa procuraba añadirla al archivo de claves autorizadas del sistema, el listado que decide quién puede entrar a distancia.
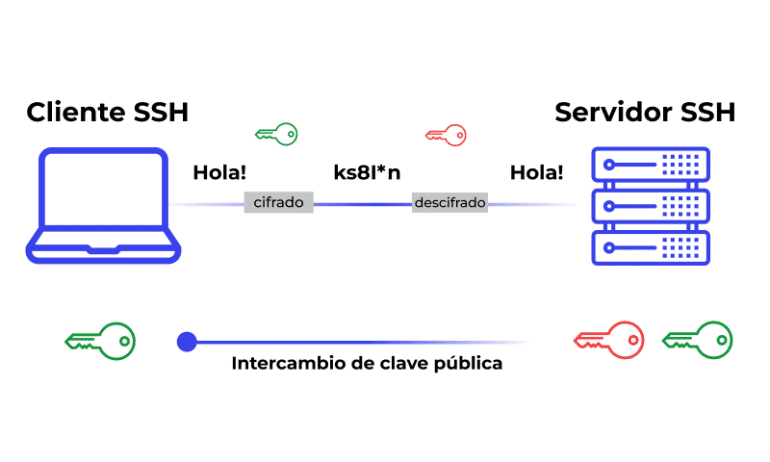
Además, trataba de activar SSH, un servicio que permite administrar un equipo desde otro lugar, y abrir un túnel inverso, una conexión iniciada desde dentro hacia el servidor del atacante. Es como si el ordenador llamara a una puerta externa y mantuviera la línea abierta.
Sin embargo, ese interruptor suele requerir permisos de administrador. Cursor señaló que la extensión carecía de ellos en la mayoría de ordenadores con macOS y Windows, por lo que el acceso remoto podía fallar.
También te puede interesar:Gestión de Agentes AI en Cursor: Nueva Aplicación Web Para DesarrolladoresEl problema no terminaba allí. Aunque esa puerta no se abriera, la llave maliciosa podía permanecer instalada y el programa continuaba enviando información del dispositivo.
Qué datos buscaba y qué deben revisar los usuarios
El código recopilaba el nombre del equipo y del usuario, el sistema operativo, la arquitectura del procesador y la ruta de la carpeta personal. También obtenía los nombres de las variables de entorno, ajustes que pueden revelar qué servicios en la nube utiliza una computadora.
Según el investigador Paul McCarty, esos nombres pueden mostrar qué tipos de credenciales maneja un equipo. El malware también intentaba recoger el correo configurado en Git, una herramienta para gestionar cambios de código, y la dirección IP pública.
Para mantenerse activo, instalaba persistencia, mecanismos que se reinician solos, mediante tareas programadas en Windows y un agente de inicio en macOS. Esos engranajes reintentaban contactar al servidor controlado por el atacante cada 60 segundos.
- Aislar el equipo si se instaló la versión 2.1.313.
- Buscar y eliminar la etiqueta svc-telemetry en las claves autorizadas.
- Eliminar los scripts y tareas de persistencia, porque desinstalar la extensión no basta.
- Cambiar desde otro dispositivo confiable las credenciales que pudieron estar expuestas.
Cursor colaboró con el proveedor de nube para desconectar el servidor malicioso y anunció que contactaría a los usuarios afectados. El 30 de octubre, Anthropic publicó la versión 2.1.314 en Open VSX y en la tienda de Microsoft.
La oportunidad ahora es sencilla: revisar antes de confiar. En seguridad digital, una puerta cerrada no solo necesita una buena cerradura; también necesita saber quién dejó las llaves cerca.

Directora de operaciones en GptZone. IT, especializada en inteligencia artificial. Me apasiona el desarrollo de soluciones tecnológicas y disfruto compartiendo mi conocimiento a través de contenido educativo. Desde GptZone, mi enfoque está en ayudar a empresas y profesionales a integrar la IA en sus procesos de forma accesible y práctica, siempre buscando simplificar lo complejo para que cualquiera pueda aprovechar el potencial de la tecnología.