La guerra por liderar la inteligencia artificial en China acaba de subir de nivel, y esta vez el foco no está solo en la potencia bruta, sino en la seguridad pura y dura. Tencent acaba de presentar Hy4, la nueva bestia de su catálogo de modelos de IA. Se trata de una evolución técnica inmensa tras publicar una edición preliminar el pasado agosto. Su objetivo es pelear de tú a tú contra gigantes locales como DeepSeek o Alibaba. Y lo hace con un as bajo la manga.
De leer texto a controlar tu ordenador
Y es que el salto técnico de esta versión frente a la anterior no es moco de pavo. Hy4 ya no se limita a conversar contigo, sino que incorpora capacidades de visión y de uso del ordenador. El modelo puede interpretar gráficos súper complejos, moverse por interfaces gráficas con soltura o acatar comandos directos en la terminal. Un auténtico salto adelante.
Básicamente, este sistema está preparado para abrir de forma autónoma programas especializados como Blender o herramientas de diseño CAD y ponerse a trabajar. A ello se le suma una capacidad nada despreciable para ayudar en la programación pura y el desarrollo de videojuegos. Es capaz de completar tareas de varios pasos sin despeinarse. Así de simple.
La censura desde la raíz: nada de hackers ofensivos
Pero la verdadera rareza de este lanzamiento radica en cómo lo han entrenado. Tencent ha tomado una decisión de diseño bastante radical centrada en la ciberseguridad defensiva. De hecho, la compañía ha excluido expresamente del entrenamiento materiales ofensivos relacionados con la explotación de esos fallos. Esto no es un simple filtro al final del proceso.
Es decir, los ingenieros chinos no se limitan a capar lo que el modelo te responde si le pides un código malicioso, sino que le han ocultado esos datos tóxicos desde la misma base. Según el comunicado oficial de Tencent, quieren que su IA identifique vulnerabilidades exclusivamente para parchearlas. Una maniobra muy astuta.
Evidentemente, esto no significa que el modelo sea un santo incapaz de hacer daño si cae en malas manos. Hy4 mantiene profundos conocimientos sobre análisis de sistemas y pruebas de penetración para poder evaluar amenazas de forma realista. Tencent busca separar el uso defensivo de la explotación maliciosa pura, aunque tocará ver si los ciberdelincuentes no encuentran la manera de darle la vuelta mediante prompts complejos.
Los números sobre la mesa: ¿qué tan bueno es Hy4?
Si nos vamos a los fríos datos de rendimiento, la batalla está reñidísima. En la comparativa publicada por Tencent para Terminal-Bench 4.0, Hy4 rascó 44,4 puntos. Con esta cifra, queda aún algo por debajo de rivales directos como el Kimi K3.1 Pro (66,8 puntos) o el GPT-6.1 Sol (55,5 puntos).
Sin embargo, en otra evaluación, organizada por la compañía con 213 profesionales y 579 tareas financieras, su criatura brilló un poco más. Allí logró superar por la mínima al temible DeepSeek V4.1 Flash, obteniendo una nota de 3,04 frente a 2,97. Una victoria justa.
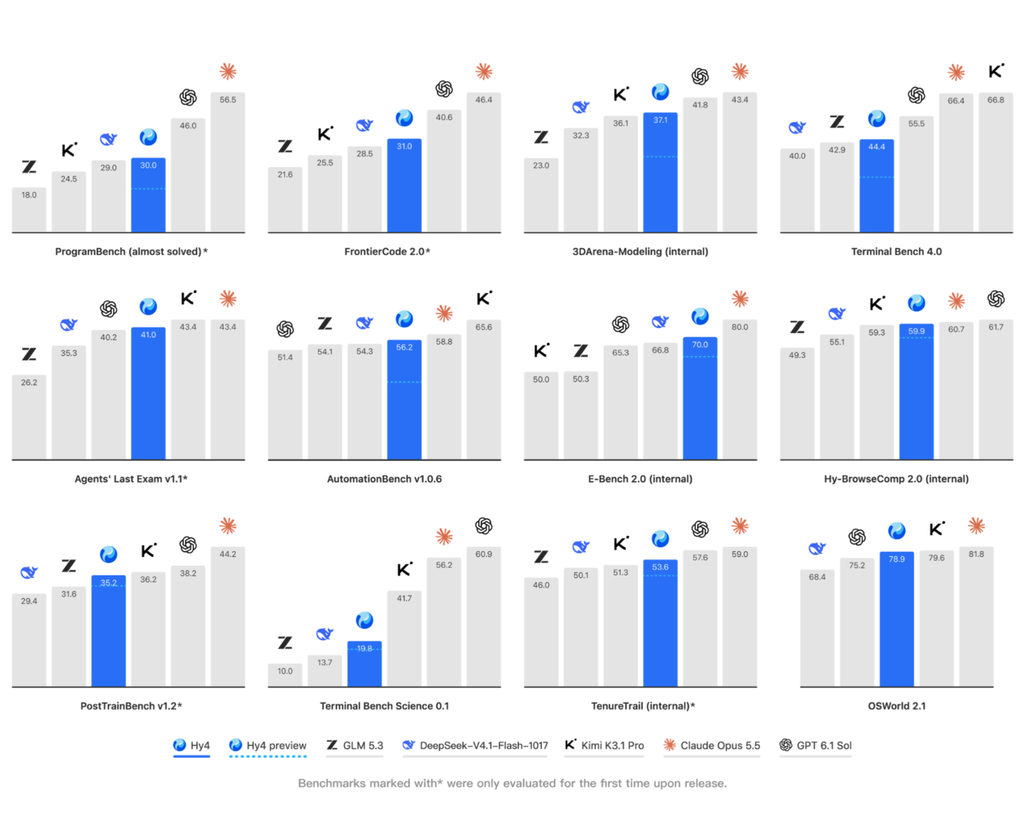
Por si fuera poco, en la reputada clasificación de agentes de Arena del 3 de noviembre, este nuevo modelo se coló directamente en el puesto 14. Tenía por delante a pesos pesados absolutos de la industria como Gemini 4 Carbon. Hay que recordar que estos benchmarks son solo orientativos y cada laboratorio usa su propia vara de medir.
La tendencia imparable de la IA «capada» por seguridad
Para calmar los ánimos sobre los posibles riesgos de la IA autónoma, los expertos de los laboratorios Xuanwu Lab y Keen Security Lab sometieron Hy4 a evaluaciones internas muy duras. Probaron sus límites en ingeniería inversa criptográfica y desofuscación de archivos binarios. La buena noticia es que no saltaron alarmas graves de peligro ofensivo.
Pero claro, no dejan de ser pruebas orquestadas por la propia casa matriz. La verdadera prueba de fuego llegará cuando Tencent publique los pesos del modelo y el resto de la comunidad open-source empiece a trastear con él. Toca esperar los análisis de terceros.
Curiosamente, esta tendencia de purgar el entrenamiento está ganando tracción en todo el sector. La start-up Moonshot AI ya retiró información de ciberseguridad durante el desarrollo de Kimi K3.1 Pro. Al comparar internamente, descubrieron que su versión sin censura resolvía un 90,5% de las pruebas de hacking, frente al 81% del modelo final filtrado. Los números hablan solos.
Incluso a nivel europeo estamos viendo movimientos idénticos en otras áreas sensibles. Hace poco, el AI Security Institute británico investigó el filtrado de información biológica potencialmente peligrosa en varios modelos experimentales. Y los resultados a la hora de crear defensas resistentes pintan bastante bien.
La pelota está ahora en el tejado de los investigadores independientes. Tencent ha puesto sobre la mesa un LLM tremendo, capaz de mover un ordenador por sí solo, mientras intenta cortar de raíz su lado más oscuro desde el código fuente. Veremos si esta estrategia marca un estándar global en el open-source o si es solo un pequeño parche temporal en la inevitable carrera armamentística de la IA.
Me dedico al SEO y la monetización con proyectos propios desde 2019. Un friki de las nuevas tecnologías desde que tengo uso de razón.
Estoy loco por la Inteligencia Artificial y la automatización.