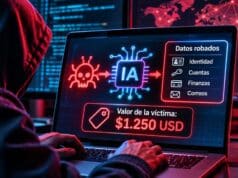
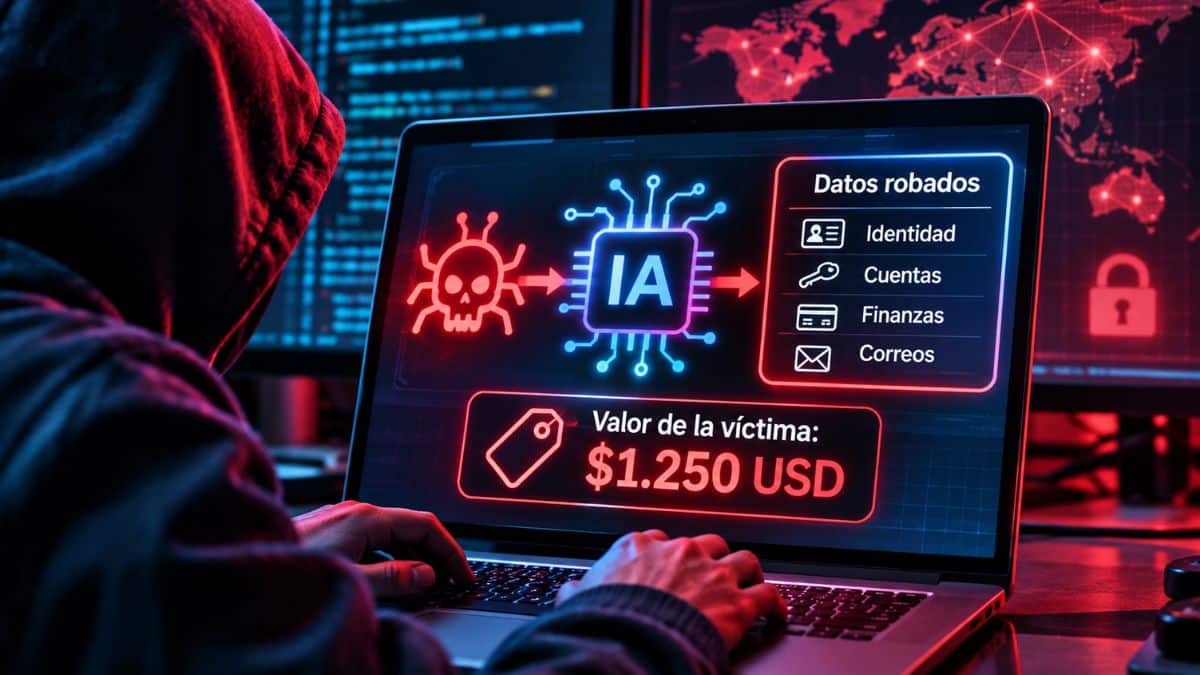
Un programa malicioso para Windows incorpora modelos de inteligencia artificial a una etapa concreta del robo digital: decidir qué información sustraída podría generar más dinero. Investigadores de Cisco Talos identificaron VOLTA-AUTODOXER, un infostealer que recopila datos de los equipos y puede pedir a un modelo de lenguaje un perfil de cada persona afectada.
La IA no ejecuta por sí sola el ataque: organiza los datos robados y ayuda a priorizar víctimas por el posible valor económico de sus activos.
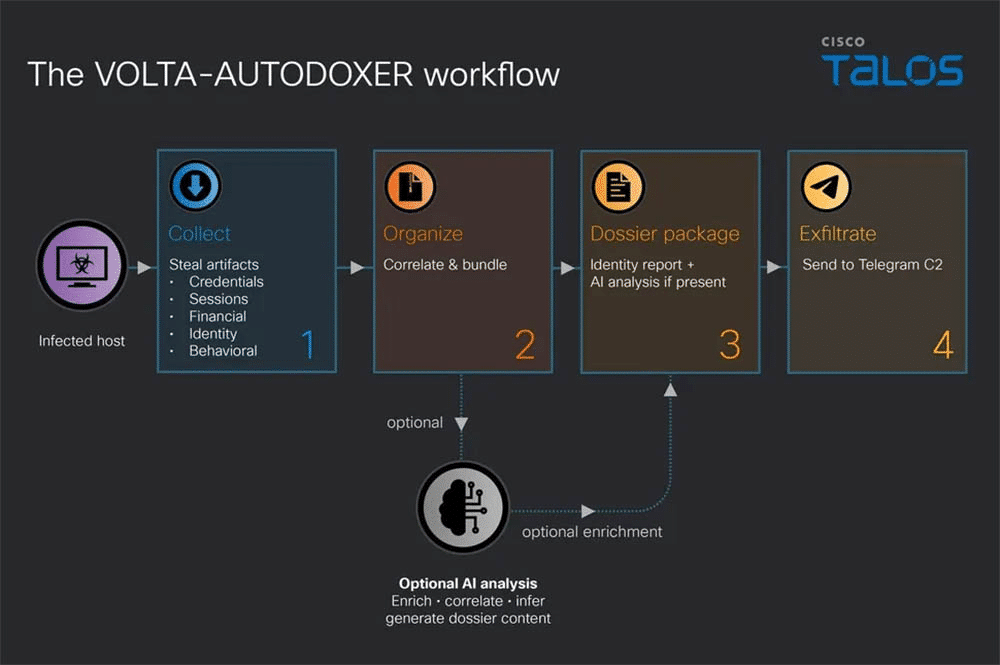
El programa busca credenciales de navegadores, cookies, tarjetas guardadas, sesiones de servicios como Discord, Telegram, Steam y Roblox, además de claves para servicios en la nube, redes Wi-Fi y billeteras de criptomonedas. También puede aprovechar sesiones abiertas para revisar correos y pedidos, y enriquecer el expediente con domicilios, compras o actividad en línea.
Qué hace la IA con los datos robados
VOLTA estructura la información en un expediente y la envía a través de OpenRouter, plataforma que permite acceder a distintos modelos. Según el análisis técnico, la configuración observada usa Claude Opus 4.6 como primera opción y contempla Kimi K2 y Gemini 2.5 Flash si la respuesta inicial es rechazada. Si no accede a esos modelos, el ladrón de información aún puede remitir los datos recopilados.
La instrucción pide al sistema comportarse como analista de inteligencia y valorar los activos de la víctima, además de revisar sus hábitos de seguridad. Así puede reducir el trabajo manual de examinar registros robados: la IA clasifica y conecta datos ya obtenidos.
Talos advierte que el ejecutable principal puede borrarse al terminar. Un registro llamado “volta_debug.txt” podría quedar en el dispositivo y detallar lo recolectado y si el análisis con IA se completó. La investigación señala que el malware no depende de infraestructura propia de los atacantes para las conexiones descritas: utiliza servicios de terceros.
La prevención sigue empezando por las cuentas
El reporte no establece cuántas víctimas hay ni describe una campaña de distribución confirmada. Por eso, la existencia de VOLTA no permite concluir que todos los equipos Windows estén afectados. Sí ilustra cómo la IA puede acelerar el análisis de datos personales tras una infección y hacer más eficiente la selección de objetivos.
Para reducir la exposición, conviene mantener actualizados sistema y aplicaciones, evitar archivos y enlaces inesperados y usar gestores de contraseñas con autenticación multifactor. Talos recomienda que, ante una posible infección, se conserven los registros, se cambien las contraseñas y se revoquen tokens o claves potencialmente expuestos.
Si una frase semilla de criptomonedas estaba guardada en texto legible, el informe aconseja considerar comprometida esa billetera y trasladar los fondos a una nueva con una semilla nueva. Como medida técnica, Talos sugiere limitar qué procesos pueden abrir Chrome en modo headless, porque VOLTA aprovecha ese mecanismo para eludir el cifrado de credenciales guardadas en el navegador.
El riesgo no reside en que un modelo ataque por cuenta propia, sino en que los delincuentes lo usen para sacar más provecho de información robada.
Me dedico al SEO y la monetización con proyectos propios desde 2019. Un friki de las nuevas tecnologías desde que tengo uso de razón.
Estoy loco por la Inteligencia Artificial y la automatización.