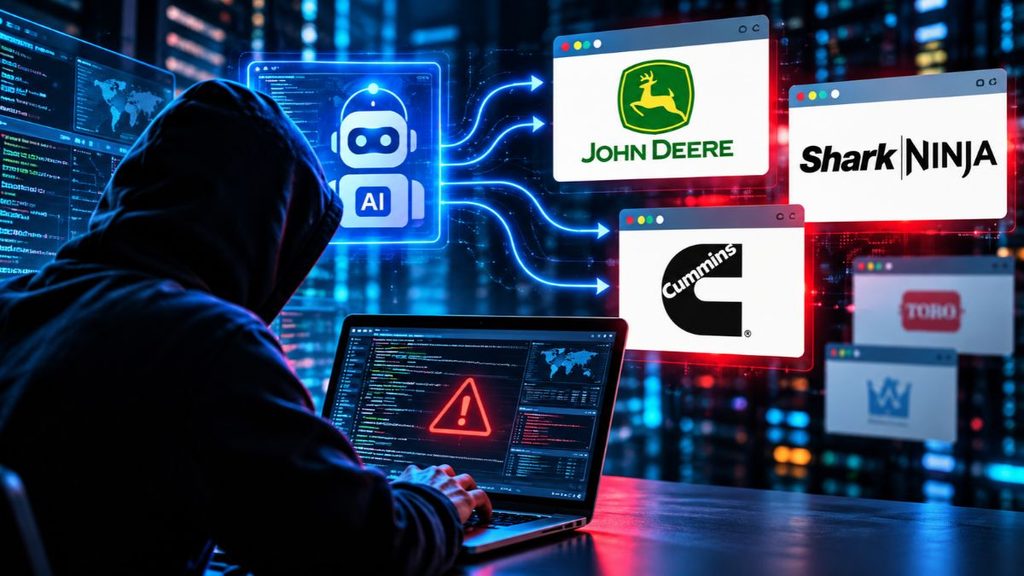
Un atacante logró entrar en más de 100 páginas web de empresas como John Deere, SharkNinja y Cummins mediante un conjunto de agentes de IA autónomos. El hallazgo fue documentado por Snorre Fagerland, investigador de la firma de ciberseguridad NorForge, y recogido por The Verge.
Desde el 25 de septiembre, esos agentes intentaron acceder a más de 1.200 sitios de Estados Unidos, Canadá, Australia y Japón. La pieza clave fue Cairn, una herramienta de código abierto (software cuyo código puede ser revisado y modificado) que coordina varias IA para cumplir un objetivo definido.
Las instrucciones iniciales tenían menos de 100 caracteres y estaban escritas en chino. Sin embargo, bastaron para que los sistemas buscaran fallos, intentaran ejecutar código malicioso (instrucciones diseñadas para dañar o controlar un sistema) e instalaran herramientas que conservaran el acceso.
Los agentes no solo siguen una lista de tareas: comparten hallazgos y cambian de táctica como un equipo que aprende mientras recorre una vivienda.
El engranaje que convierte una orden breve en cientos de intentos
En uno de los casos, los agentes no consiguieron entrar por la página principal. Entonces localizaron un panel de administración vulnerable, una sección de control interno con una falla de seguridad, y utilizaron esa ruta alternativa.
Ese detalle revela el cambio central. Antes, un atacante debía supervisar cada prueba, leer errores y decidir el siguiente paso. Con Cairn, la IA puede asumir buena parte de esa rutina repetitiva durante horas.
Cada intrusión lograda requirió unas 23 horas de trabajo automatizado. NorForge estima que toda la campaña costó cerca de 5.000 dólares en servicios de IA, o alrededor de 50 dólares por cada acceso conseguido.
La oportunidad para los delincuentes es evidente: una sola persona puede dirigir una campaña extensa sin ejecutar manualmente cada acción técnica. Pero el mismo engranaje también puede servir para auditorías autorizadas, es decir, revisiones de seguridad realizadas con permiso del dueño de un sistema.
El creador de Cairn sostiene que la herramienta no fue diseñada para atacar webs. Advierte un problema habitual con cualquier herramienta potente: el uso final depende de quien sostiene el interruptor.
Qué se sabe sobre las empresas afectadas
John Deere afirmó que no tiene indicios de acceso a información confidencial y señaló que ya corrigió el problema. SharkNinja reconoció un incidente en una página independiente de soporte de productos y aseguró que la amenaza está contenida.
Cummins, por su parte, investiga un posible ataque contra una web gestionada por un proveedor externo. Las respuestas no permiten determinar todavía qué datos pudieron quedar expuestos ni si los atacantes extrajeron información de todos los sitios comprometidos.
NorForge localizó más de 20 instalaciones de Cairn presuntamente vinculadas a actividades maliciosas. Sus registros estaban expuestos en Internet, como si una oficina dejara abiertas las notas de trabajo sobre un escritorio visible desde la calle.
El caso se suma a otros episodios recientes, incluido el robo de datos de unas 600.000 tarjetas de crédito en septiembre con herramientas autónomas. La defensa, ahora, necesita revisar no solo la puerta principal: también cada ventana, proveedor y panel olvidado del edificio digital.

Directora de operaciones en GptZone. IT, especializada en inteligencia artificial. Me apasiona el desarrollo de soluciones tecnológicas y disfruto compartiendo mi conocimiento a través de contenido educativo. Desde GptZone, mi enfoque está en ayudar a empresas y profesionales a integrar la IA en sus procesos de forma accesible y práctica, siempre buscando simplificar lo complejo para que cualquiera pueda aprovechar el potencial de la tecnología.