Si creías que los LLM solo servían para redactar correos o picar código rápido, es hora de actualizar el chip. Anthropic acaba de dar un golpe sobre la mesa en el sector de la ciberseguridad corporativa. Y no es una promesa vacía. Hablamos de cifras contundentes que ya están cambiando cómo trabajan los equipos de desarrollo.
En concreto, Claude Security acaba de anunciar que miles de organizaciones ya han cazado más de un millón de vulnerabilidades desde que entraron en beta pública el pasado abril. Una auténtica barbaridad. Ahora, la herramienta da un salto evolutivo para los clientes de Claude Enterprise integrando una automatización que asusta por su eficacia.
El motivo es simple: la nueva versión elimina el tedioso trabajo manual. Ya no tienes que lanzar un análisis a mano cada vez que subes un parche. Claude ahora supervisa de forma continua los repositorios conectados conforme cambia el código. Tú programas y la IA vigila. Así de simple.
Para lograrlo, las empresas solo tienen que conectar sus proyectos mediante la app de Claude para GitHub (sí, también vale para GitHub Enterprise Server) o usar tokens de acceso para GitLab y otros proveedores. Una vez seleccionas las ramas y defines el alcance, la IA realiza un escaneo profundo de referencia y revisa periódicamente los cambios según el riesgo y la complejidad que detecte.
También te puede interesar:Anthropic Prepara Claude Security para un Escaneo Profundo de Código Hecho con IACazando fallos entre servicios: cuando el backend confía demasiado
Pero claro, el código moderno no vive aislado en un solo archivo. Por eso, la gran novedad es que un mismo proyecto en Claude puede abarcar varios repositorios al mismo tiempo. Esto es vital para detectar vulnerabilidades cruzadas que suelen pasar desapercibidas en las auditorías tradicionales.
Básicamente, imagina que tu backend asume ciegamente que el cliente web ya ha validado un dato crítico. Si un atacante se salta esa interfaz, tienes un problema grave. La IA ahora es capaz de ver la foto completa y detectar esos agujeros que atraviesan los límites entre tus microservicios.
A ello se le suma el seguimiento inteligente de parches. Claude Security compara los problemas abiertos con el código nuevo y los marca como resueltos en cuanto detecta la solución. Y da igual si lo has arreglado fuera del entorno de Claude Code. Él lo ve, lo verifica y lo cierra. Si la vulnerabilidad vuelve a asomar la cabeza tras un mal commit, la reabre al instante. Ni se inmuta.
También te puede interesar:Anthropic Prepara Claude Security para un Escaneo Profundo de Código Hecho con IAEl contexto manda: bases de conocimiento y diagramas de ataque
Evidentemente, una IA que solo lee código a palo seco termina generando falsos positivos. Anthropic lo sabe bien. Por eso han incorporado una base de conocimiento donde tu equipo de seguridad puede inyectar políticas de despliegue, reglas de negocio y controles internos que jamás aparecerían en el repositorio.
Si miramos las tripas del sistema, vemos que Claude genera un modelo de amenazas totalmente editable a partir de tu código base. Luego, mezcla ese modelo con el contexto humano que le has dado para evaluar cada análisis posterior con precisión quirúrgica. Cada fallo llega con una calificación de gravedad y una explicación detallada de cómo un hacker podría explotarlo.
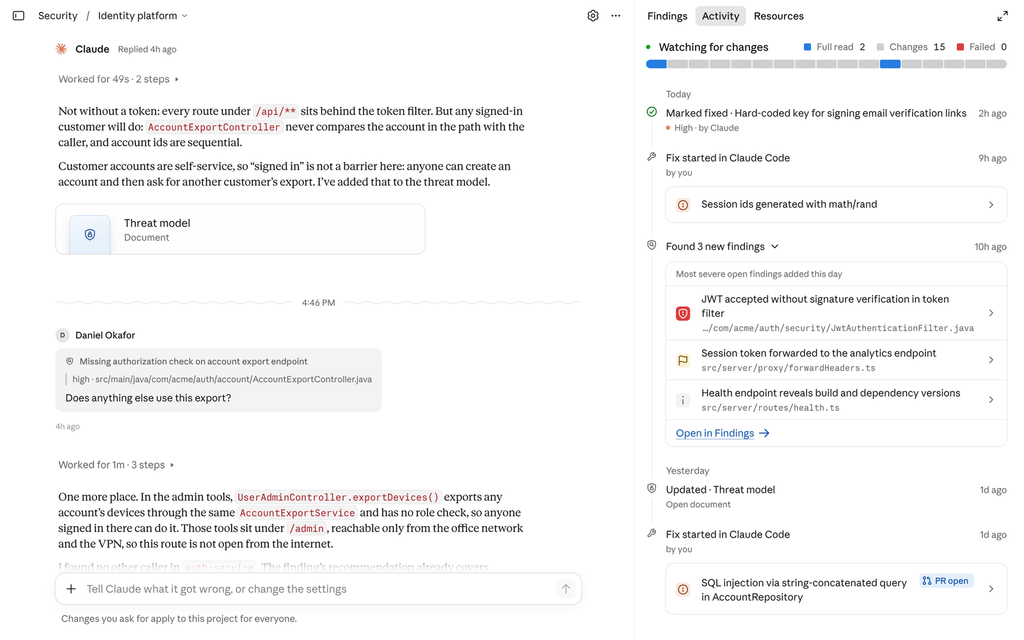
Por si fuera poco, algunos de estos hallazgos vienen acompañados de un diagrama de la ruta de ataque. Un mapa visual para que tus ingenieros entiendan el problema en segundos y no pierdan horas rastreando la vulnerabilidad. Para que te hagas una idea de cómo montarlo paso a paso en tu empresa, puedes echar un vistazo a la guía de configuración y monitorización continua de Claude Security.
Y para los que prefieren integrar todo en sus propios flujos, han lanzado una nueva API. Con ella puedes consultar proyectos, gestionar repositorios o resolver hallazgos programáticamente. Todo respaldado por webhooks que alertan a tus sistemas al momento y controles basados en roles (RBAC) para que el becario no acabe modificando las políticas de triaje por error.
Otra jugada maestra es el nuevo conector MCP para Claude y Claude Code. Permite a un desarrollador ver el fallo, discutir la solución con la IA, picar el código de la corrección y marcarlo como resuelto sin salir de la misma sesión. Flujo de trabajo sin fricciones.
25.000 dólares sobre la mesa para romper el mercado
Como era de esperar, Anthropic quiere que las empresas adopten esto hoy mismo. Los administradores de Enterprise ya pueden activar el servicio directamente desde su consola. Funciona con toda la familia de modelos, incluyendo el potente Claude Mythos, y ni siquiera requiere pasar por el Cyber Verification Program para empezar a operar.
La letra pequeña es que traen un incentivo financiero brutal. Las organizaciones reciben 25.000 dólares mensuales en créditos gratuitos durante dos meses para exprimir la herramienta. Son 50.000 dólares en total aplicables al consumo que hagan hasta finales de diciembre de 2026, tal y como detallan en su fuente de lanzamiento oficial.
Dejar que una IA vigile tu código 24/7 sonaba a riesgo inasumible hace apenas dos años. Hoy, con bases de conocimiento inyectables y análisis multirepositorio, es casi una negligencia no tener a un LLM auditando cada línea. La pelota está ahora en el tejado de OpenAI y GitHub Copilot. Veremos si logran igualar este nivel de autonomía en ciberseguridad.
Me dedico al SEO y la monetización con proyectos propios desde 2019. Un friki de las nuevas tecnologías desde que tengo uso de razón.
Estoy loco por la Inteligencia Artificial y la automatización.