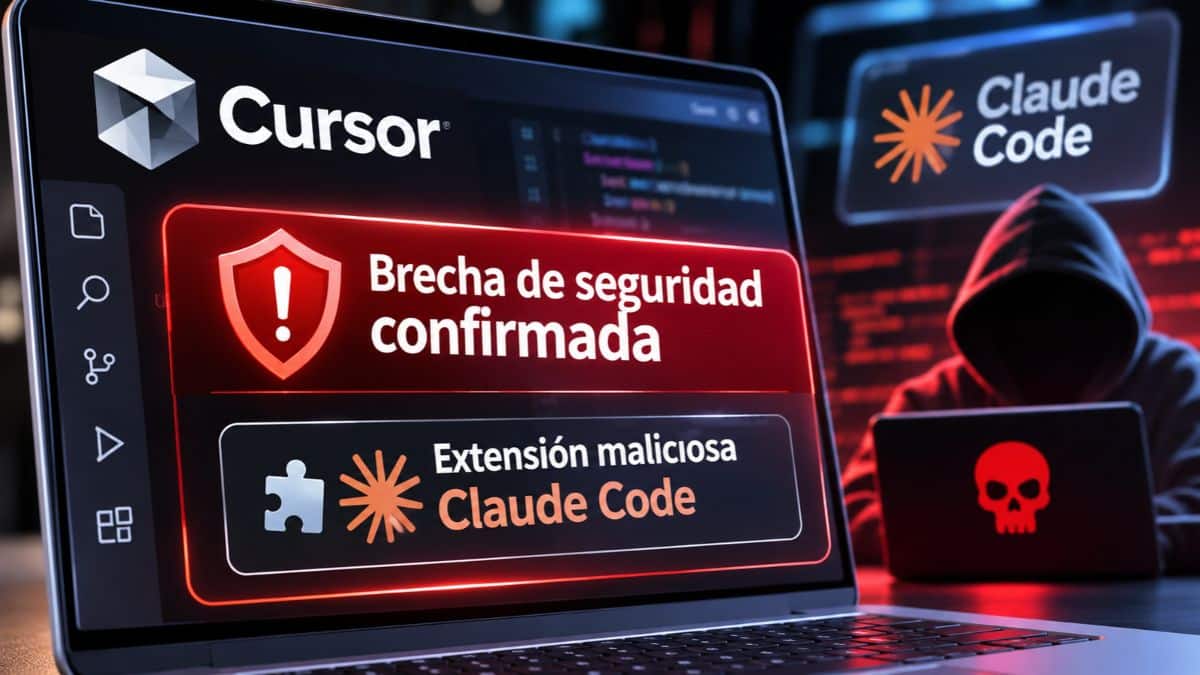
Si utilizas herramientas de inteligencia artificial para acelerar tu desarrollo de código, esto te va a interesar bastante. Cursor acaba de confirmar un agujero de seguridad gravísimo que dejó expuestos a miles de programadores en todo el mundo.
Y el problema no fue directamente suyo, sino una tormenta perfecta de vulnerabilidades en cadena. Hablamos de versiones modificadas de la extensión Claude Code que camparon a sus anchas por su propio marketplace de VS Code. Literalmente, código malicioso inyectado directo en la casa del desarrollador.
El efecto dominó: de Fireworks AI a la caché de Cursor
Todo empezó con un robo en una infraestructura externa. Los atacantes lograron hacerse con una clave de acceso perteneciente a Fireworks AI, el proveedor que Cursor utilizaba hasta ahora para el entrenamiento y la inferencia de sus modelos.
Con esa llave maestra en la mano, los asaltantes copiaron el contenido completo de un bucket de almacenamiento. Era un entorno de solo lectura, sí, pero guardaba un auténtico tesoro: trazas históricas del agente de programación de Cursor, la gran mayoría generadas a principios de 2025.
También te puede interesar:Gestión de Agentes AI en Cursor: Nueva Aplicación Web Para DesarrolladoresEl motivo es simple: muchos desarrolladores no se molestan en revisar la configuración inicial y operaban sin tener activado el Modo de privacidad. Esto permitió que sus datos llegaran por defecto al servidor compartido.
Evidentemente, al procesar esa gigantesca montaña de código y peticiones, los atacantes encontraron credenciales de API sin ocultar en un puñado de esas trazas. Un vector de entrada brillante y devastador.
Es decir, usaron esas credenciales expuestas para saltar lateralmente a otras herramientas SaaS internas de la propia Cursor. Así lograron el permiso dorado para publicar directamente en la caché que alimenta su marketplace de extensiones.
El 29 de octubre ejecutaron el golpe maestro. Subieron copias falsas de Claude Code, específicamente las versiones 2.1.312 y 2.1.313. Ni la extensión legítima de Anthropic ni el repositorio central Open VSX sufrieron alteraciones; la infección fue totalmente quirúrgica e indetectable a simple vista.
También te puede interesar:Gestión de Agentes AI en Cursor: Nueva Aplicación Web Para DesarrolladoresUna puerta trasera SSH y el salvavidas del modo privacidad
Pero claro, la intención de los cibercriminales no era únicamente recopilar métricas o curiosear archivos, sino adueñarse de los equipos. El código de la extensión fue modificado para ejecutar un JavaScript malicioso sumamente agresivo en segundo plano.
En concreto, el malware recopilaba información crítica del sistema afectado y, lo que es muchísimo peor, instalaba una clave SSH controlada por los atacantes. Su objetivo era habilitar el acceso remoto y configurar mecanismos de persistencia en la máquina infectada.
Una auténtica pesadilla corporativa.
De hecho, el propio equipo de seguridad de Microsoft ha analizado a fondo la extensión manipulada, corroborando técnica y operativamente que se incrustó con éxito en la caché del marketplace de Cursor.
Por suerte, los atacantes cometieron errores de aficionado. Diversos fallos en la programación del malware impidieron que la puerta trasera funcionase correctamente en la mayoría de equipos Windows y macOS que no tenían el servicio SSH activado de forma nativa.
Se calcula que cerca de 5.000 desarrolladores que instalaron o actualizaron Claude Code durante las once horas que duró la ventana de exposición pudieron llevarse el paquete envenenado a sus ordenadores.
El recuento de daños y la drástica reacción oficial
Si miramos los números del impacto lateral, la brecha asusta un poco más de lo que parece. Los asaltantes lograron exfiltrar repositorios de código archivados y no productivos, correos electrónicos de soporte, métricas de uso y datos de contacto de clientes empresariales.
Incluso se llevaron resúmenes de conversaciones mantenidas con el agente de IA y contraseñas de acceso que los propios usuarios habían facilitado ingenuamente al soporte técnico para resolver bugs.
Sin embargo, en el informe de incidente publicado oficialmente, la compañía trata de calmar las aguas asegurando que el impacto porcentual es mínimo. Afirman que menos del 0,05 % de sus usuarios sufrieron exposición de trazas y apenas el 0,01 % vio comprometidas sus credenciales de API.
A ello se le suma el dato que más alivia a la comunidad *open-source*: si tenías el Modo de privacidad activado, estás 100% a salvo. Tus prompts y tu código nunca se enviaron al servidor compartido con Fireworks AI. Ni rastro tuyo en el ataque.
Como era de esperar, Cursor no se ha quedado de brazos cruzados esperando el próximo golpe tras el aviso. Han revocado claves de inmediato, han reconstruido su marketplace de extensiones desde cero y han sacado de golpe todo su tráfico de inferencia fuera de la infraestructura de Fireworks AI.
El «Octubre Negro» de las infraestructuras de IA
La letra pequeña de esta historia es que el ataque a Cursor no es un incidente aislado en el sector tecnológico. La prestigiosa firma de ciberseguridad Wiz ha bautizado a esta agresiva oleada de asaltos contra infraestructuras de inteligencia artificial como el «Black October».
Básicamente, las bandas criminales están obsesionadas con robar credenciales para generar inferencia masiva no autorizada o para realizar pesadas tareas de destilación de modelos a coste cero.
En plataformas cloud como Railway, por ejemplo, los asaltantes robaron secretos de autenticación que derivaron en cargos fraudulentos por valor de 740.000 dólares en peticiones ininterrumpidas de IA. Una factura que marea a cualquiera y que puede quebrar una start-up.
Incluso el popular ecosistema colaborativo Notion se ha visto salpicado indirectamente por los fallos críticos de Fireworks AI, revelando que quedaron expuestas transcripciones de chats de un número reducido de espacios de trabajo.
Llegados a este punto, debes tener algo cristalino en la cabeza: desinstalar hoy la versión falsa de Claude Code no sirve absolutamente de nada. El malware ya pudo haber configurado el acceso remoto de forma invisible en tus carpetas de sistema operativo.
Para curarte en salud y limpiar tu máquina de trabajo, te recomiendo encarecidamente aplicar al pie de la letra la guía de remediación de Cursor. Toca comprobar urgentemente qué versión exacta instalaste el 29 de octubre, auditar a fondo tus claves SSH autorizadas y rotar contraseñas desde un equipo completamente limpio.
La pelota está ahora en el tejado de los proveedores de servicios IA. Veremos si la industria aprende la lección a base de sustos, porque depender tan ciegamente de infraestructuras de terceros en pleno boom de los LLM es, a día de hoy, un deporte de altísimo riesgo.
Me dedico al SEO y la monetización con proyectos propios desde 2019. Un friki de las nuevas tecnologías desde que tengo uso de razón.
Estoy loco por la Inteligencia Artificial y la automatización.