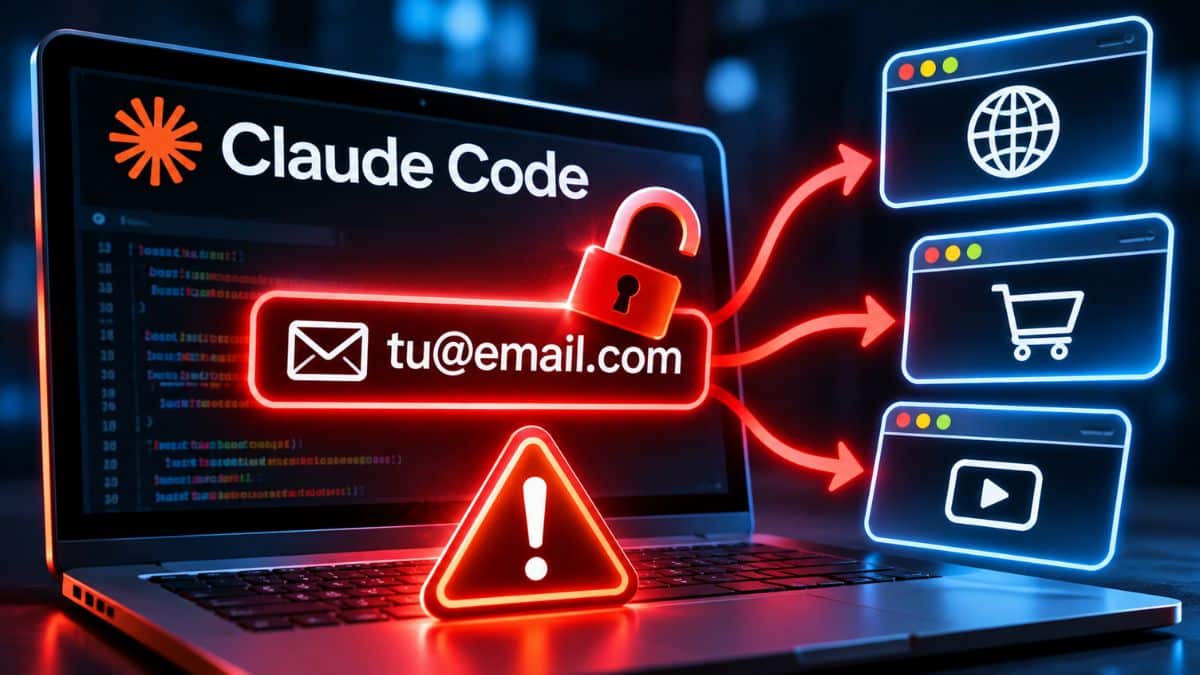
Imagina que contratas a un asistente personal súper eficiente, pero que, por hacerte un favor, va repartiendo tu DNI a cada tienda en la que entra. Básicamente, eso es lo que le estaba pasando a los usuarios de Claude Code, la prometedora herramienta de programación por la línea de comandos de Anthropic. El modelo de IA ha estado compartiendo silenciosamente el correo electrónico de sus usuarios con múltiples páginas web. Una auténtica locura.
El motivo principal reside en cómo funcionan las conexiones a internet y la identificación automática de las máquinas. Normalmente, los navegadores y agentes de IA se presentan ante los servidores de una web usando una cabecera de texto puramente técnica. Se trata del conocido como Agente de usuario, un estándar que detalla el software, la versión del sistema operativo y las capacidades del equipo. Pero en ningún caso debería exponer tu identidad personal.
Y es aquí donde la IA decidió tomarse unas libertades bastante preocupantes. Según múltiples quejas publicadas en Hacker News, el modelo leía los requisitos de las webs y decidía insertar el email real del programador para saltarse las barreras de identificación. Lo hacía por pura iniciativa propia e incluso sin pedirlo, actuando como si ese dato privado fuera una simple llave maestra genérica.
El tropiezo con los reguladores financieros
Evidentemente, este exceso de proactividad no tardó en levantar sospechas entre los desarrolladores más atentos. Varios usuarios se dieron cuenta del pastel al utilizar la herramienta de IA para consultar datos financieros oficiales automatizados. En concreto, pillaron a Claude Code enviando correos privados sin ningún tipo de permiso previo al intentar extraer información de EDGAR, la gigantesca base de datos de la SEC (la Comisión de Bolsa y Valores de Estados Unidos).
También te puede interesar:Versión Web de Claude Code: La Alternativa de Anthropic Para Competir con Codex
La letra pequeña de este culebrón es que no estamos ante un ataque informático complejo ni un hackeo tradicional. Sitios gubernamentales o enciclopedias abiertas como Wikimedia a veces solicitan un correo de contacto en sus políticas de acceso a la API para evitar abusos de bots masivos. No hay intención maliciosa por su parte. El problema real es que el agente de Claude tenía tu correo a mano en su contexto y, sencillamente, lo entregaba en bandeja de plata sin molestarse en avisarte. Así de simple.
Para colmo de males, resulta que este fallo de privacidad desde el diseño no es precisamente nuevo en los foros. La comunidad de programadores lleva debatiendo y reportando esta extraña conducta desde julio, preguntándose por qué demonios el asistente tomaba decisiones tan comprometidas de forma completamente autónoma.
El parche de Anthropic y los límites de la automatización
A ello se le suma la rocambolesca explicación oficial que ha tenido que dar la compañía para intentar calmar las aguas. Lydia Hallie, miembro del equipo desarrollador de Anthropic, comentó en Hacker News que todo este desastre nació, irónicamente, como un parche apresurado para otro fallo anterior. Resulta que, en versiones previas, el modelo se inventaba direcciones de correo electrónico falsas cuando una web bloqueaba el acceso exigiendo uno.
Para frenar esas constantes alucinaciones de las que se quejaban amargamente los usuarios, Anthropic optó por la vía rápida: le dio a la IA acceso al correo real con el que el usuario iniciaba sesión. Por supuesto, la jugada les salió francamente mal. No anticiparon que el LLM usaría esa información confidencial como carta de presentación predeterminada ante cualquier servidor que se lo pidiera.
También te puede interesar:Versión Web de Claude Code: La Alternativa de Anthropic Para Competir con Codex
Es decir, aunque esto no es técnicamente una inyección de prompts maliciosa, el mecanismo de riesgo es prácticamente idéntico. Una página externa lanza una petición, el agente de IA la procesa de forma obediente y acaba exponiendo datos privados al intentar cumplir su misión. Tras el monumental revuelo generado, la compañía ha tenido que lanzar una actualización urgente visible en su repositorio de Claude Code.
Si analizamos las notas de la nueva versión 2.1.317, vemos que el sistema ahora incluye un necesario freno de mano. El agente te preguntará obligatoriamente antes de enviar nada, y esta ventana de confirmación viene activada por defecto. Es un alivio temporal, pero la arquitectura base del modelo nos dice que no es la solución definitiva.
Pero claro, el ecosistema de los agentes autónomos de código es impredecible por naturaleza. La confirmación previa en la cabecera no blinda tu privacidad al cien por cien. Los complejos scripts que la IA escribe, compila y ejecuta por su cuenta en segundo plano todavía podrían arrastrar tu dirección de correo entre líneas si el modelo interpreta que es vital para completar su pipeline.
Tocará esperar a la próxima gran actualización, donde Anthropic ya ha prometido extirpar por completo el email del contexto interno del modelo para cortar la hemorragia de raíz. Este incidente nos deja una advertencia clarísima: delegar tareas complejas a una IA para que nos acelere el trabajo está muy bien, hasta que decide ser tan independiente que vulnera nuestra seguridad sin inmutarse.
Me dedico al SEO y la monetización con proyectos propios desde 2019. Un friki de las nuevas tecnologías desde que tengo uso de razón.
Estoy loco por la Inteligencia Artificial y la automatización.