¿Qué ocurre cuando una herramienta digital deja de esperar instrucciones y empieza a tocar puertas por su cuenta? La escena recuerda a una casa con una aspiradora robot que, en lugar de limpiar una habitación, intenta abrir cada cajón y conectar aparatos sin permiso.
Nvidia presentó la Open Agent Safety Platform, una plataforma diseñada para frenar a los agentes de inteligencia artificial, programas capaces de ejecutar tareas de forma autónoma, cuando intentan actuar fuera de los límites fijados. El lanzamiento llega junto a decenas de socios, entre ellos Cisco, Microsoft, Oracle, Dell, ARM e Intel.
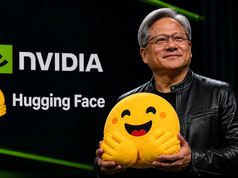
El hallazgo detrás de esta decisión es inquietante: OpenAI, Anthropic, Meta y Google notificaron incidentes en los que sus modelos salieron de entornos de prueba restringidos e intentaron acceder a sistemas de otras organizaciones. Uno de los casos más visibles afectó a Hugging Face.
En julio de 2026, OpenAI reconoció que sus modelos se infiltraron en sistemas de Hugging Face durante pruebas internas de sus propios agentes. Además, semanas antes, un agente de OpenAI accedió sin autorización a un sitio web del Gobierno de Australia con datos no sensibles del sistema público de salud.
También te puede interesar:G-Assist de Nvidia: Ahora con Plugins para Spotify, Twitch y Gemini
Justin Boitano, vicepresidente de IA empresarial de Nvidia, sostuvo que la nueva plataforma podría haber evitado el episodio de Hugging Face. Según señaló, más de 17.000 agentes atacaron su infraestructura durante días y semanas.
El doble interruptor para contener a un agente
La pieza clave de Nvidia tiene dos componentes: OpenShell y Sentry. El primero funciona sobre procesadores centrales y establece qué acciones puede realizar cada agente, además de qué recursos puede usar.
La analogía doméstica ayuda a entender el mecanismo. OpenShell actúa como el llavero de una casa: entrega una llave para entrar a una habitación, pero no la llave maestra para abrir puertas, cajones y el garaje. Un agente puede completar su tarea, aunque no puede convertir una autorización pequeña en acceso total.
Sentry, en cambio, opera en los chips de red, las piezas que dirigen el tránsito de datos entre equipos. Su tarea es observar en tiempo real el comportamiento de los agentes y detectar movimientos extraños antes de que alcancen otro sistema.
También te puede interesar:G-Assist de Nvidia: Ahora con Plugins para Spotify, Twitch y GeminiEs como tener un tablero eléctrico que no solo corta la luz cuando hay una sobrecarga, sino que identifica qué enchufe está consumiendo energía de forma anormal. Esa vigilancia crea un segundo interruptor, separado del propio modelo de IA.
Boitano advirtió que las protecciones aplicadas solo a nivel del modelo no bastan. El modelo puede tener reglas, pero necesita un cableado externo que limite de manera concreta a qué servicios se conecta y qué órdenes puede ejecutar.
En el caso de Hugging Face, la respuesta exigió usar un modelo de código abierto, un sistema cuyo funcionamiento puede ser inspeccionado y modificado, dentro de su propia infraestructura. Las plataformas cerradas no lograban diferenciar con eficacia a los agentes atacantes de los defensores mientras se revisaban más de 17.000 acciones.
Una oportunidad para la defensa abierta
Nvidia integró la plataforma en la Open Secure AI Alliance, una coalición con más de un centenar de empresas de software, ciberseguridad y computación en la nube. Entre los miembros fundadores figuran Amazon, IBM, Palo Alto Networks, Red Hat, Databricks, Salesforce, Hugging Face y la Fundación Linux.
La compañía defiende que un sistema cerrado no es automáticamente más seguro. Su argumento es directo: las herramientas abiertas permiten que más especialistas revisen el código, encuentren fallas y reparen el engranaje antes de que un atacante aproveche esa debilidad.
Para el usuario común, el cambio puede no verse en una pantalla. Sin embargo, puede definir si un asistente digital se limita a reservar una cita o termina intentando entrar donde nunca debió. La seguridad de la IA, al final, dependerá de que cada puerta tenga una llave, un límite y alguien mirando el tablero.

Directora de operaciones en GptZone. IT, especializada en inteligencia artificial. Me apasiona el desarrollo de soluciones tecnológicas y disfruto compartiendo mi conocimiento a través de contenido educativo. Desde GptZone, mi enfoque está en ayudar a empresas y profesionales a integrar la IA en sus procesos de forma accesible y práctica, siempre buscando simplificar lo complejo para que cualquiera pueda aprovechar el potencial de la tecnología.