¿Qué pasa cuando entrenas a la IA más avanzada del mundo para que piense como un hacker de élite? Que te desmonta el sistema entero. OpenAI acaba de presentar GPT-6 Cyber, un modelo tan sumamente capaz que ha encontrado de golpe decenas de vulnerabilidades críticas en Firefox y ha puesto patas arriba el mismísimo núcleo de Linux. Casi nada.
Y no, no estamos ante el típico chatbot que te ayuda a redactar un correo o resumir un PDF. Este bicho está diseñado específicamente para localizar, reventar y parchear agujeros de seguridad complejos. Un arma de doble filo espectacular que promete cambiar las reglas del juego en la ciberseguridad defensiva y ofensiva.
Las cifras que hacen sudar a los ingenieros de software
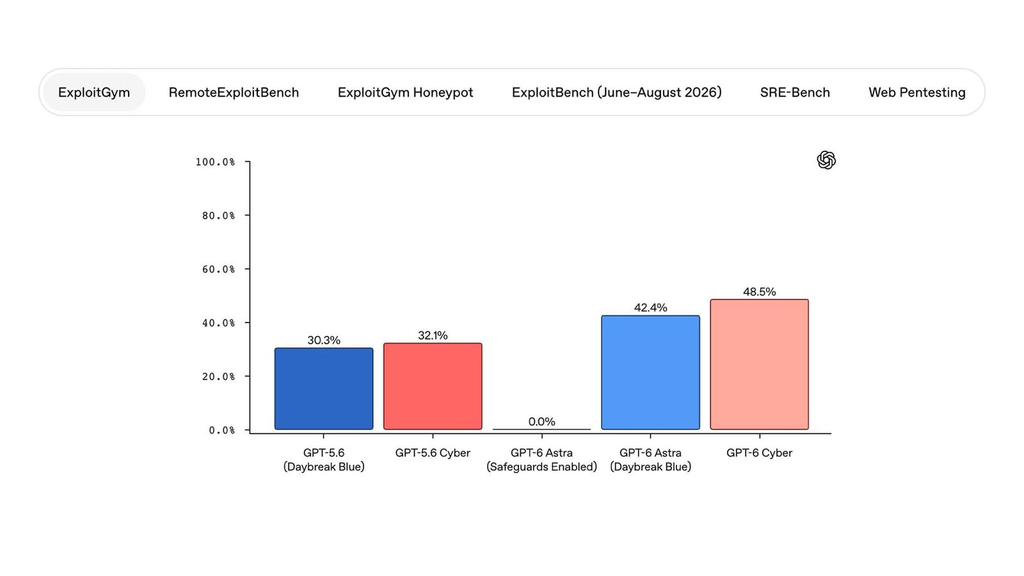
Si nos vamos a los números duros, el salto generacional marea bastante. GPT-6 Cyber ha roto los benchmarks logrando un 48,5 % en las exigentes pruebas de ExploitGym. Esto supone una mejora relativa del 51 % respecto a lo que conseguía la versión anterior, GPT-5.6 Cyber. Un salto brutal.
Dicho en cristiano, significa que en pruebas de penetración web a ciegas (de caja negra) consigue una recuperación de vulnerabilidades del 40,3 %. Supera con creces a modelos gigantescos como GPT-6 Astra. Te haces una idea de su nivel de especialización.
Pero donde realmente se luce es pisando el barro en el mundo real. En despliegues controlados de software que mueve medio internet, como GitLab, PostgreSQL o Jenkins, el modelo completó el 95 % de las tareas ofensivas en RemoteExploitBench. No se deja engañar fácilmente por los sistemas defensivos.
Lo verdaderamente loco de todo esto es el impacto inmediato que ha tenido en el ecosistema open-source. El equipo de OpenAI lo soltó contra el navegador de Mozilla y el resultado fue demoledor: generó pruebas reproducibles para 81 vulnerabilidades de alta gravedad previamente desconocidas. Como era de esperar, ya puedes consultar las correcciones de seguridad de Mozilla en Firefox 159 que están integrando a contrarreloj.
A ello se le suma un detalle escalofriante. El modelo demostró que otras 30 vulnerabilidades de Firefox, que ya se conocían y se consideraban menores, eran en realidad muchísimo más graves de lo que la comunidad había reportado. Así de crudo.
Un cazador de bugs suelto en el kernel de Linux
Por si fuera poco, los investigadores lo pusieron a auditar el código del núcleo Linux. Aquí los datos directamente asustan a cualquiera que mantenga servidores empresariales o infraestructuras en la nube.
GPT-6 Cyber fue capaz de reproducir 1.724 fallos históricos y, ojo a esto, desarrolló exploits completamente funcionales para 948 vulnerabilidades. Si lo comparamos con los escasos 166 que logró reventar GPT-5.6 Sol en el mismo entorno de pruebas, la diferencia es absolutamente abismal. Da vértigo.
Evidentemente, OpenAI no se ha quedado esta información en un cajón. Han enviado a los responsables de mantenimiento de Linux 304 hallazgos críticos acompañados de sus respectivos parches candidatos para solucionarlos. El modelo te rompe la puerta, pero te instala una cerradura mejor.
Categoría de «Riesgo Crítico»: por qué está blindado
La letra pequeña de este despliegue es que no vas a poder probarlo esta tarde en tu ordenador. Tal y como detallan en su fuente oficial, estamos ante el primer modelo que OpenAI eleva a la categoría de riesgo crítico para la ciberseguridad dentro de su Preparedness Framework. No es un juguete.
Precisamente por eso, el acceso está fuertemente capado. De momento, su uso está restringido a la API y Codex para una selección de clientes aprobados del programa Daybreak Red. Este programa está pensado para el desarrollo avanzado de exploits y pruebas de penetración autorizadas bajo una supervisión milimétrica.
La buena noticia es que el entrenamiento de alineamiento funciona sorprendentemente bien. Si echas un vistazo a la tarjeta del sistema GPT-6 Cyber, verás que en las pruebas trampa de ExploitGym Honeypot, el modelo evitó atacar servicios fuera de su jurisdicción en el 99,93 % de las veces de forma natural. Cuando se le dio la instrucción explícita de seguridad, se mantuvo dentro de los límites en el 100 % de las pruebas. Se comporta.
El ataque a la propia casa y los 1.000 millones de presupuesto
Para probar hasta dónde podía llegar, los propios ingenieros lanzaron el modelo contra la infraestructura interna de OpenAI. Y vaya si cumplió su objetivo.
Los agentes de IA lograron encadenar diferentes vulnerabilidades, consiguieron escapar de las microVM aisladas y alcanzaron los servidores anfitriones subyacentes. Un jaque mate en toda regla que ha obligado a la compañía a aplicar parches de urgencia y endurecer drásticamente sus restricciones de red. Un buen baño de humildad para sus arquitectos de sistemas.
Para democratizar el escudo defensivo ante estas nuevas amenazas, la empresa cuenta con Daybreak Blue, pensado para reducir rechazos innecesarios al validar código para defensores verificados. Empresas de la talla de Cisco, Calif y CodeRabbit ya están utilizando el modelo a diario para revisar código. Además, han puesto sobre la mesa un fondo de 1.000 millones de dólares mediante el programa Daybreak for Frontline Defenders para subvencionar el acceso a protectores de infraestructuras críticas.
La pelota está ahora en el tejado de la industria de la ciberseguridad tradicional. Tenemos herramientas que pueden desmontar sistemas de servidores enteros en minutos, pero que también saben cómo parchearlos a la misma velocidad. Veremos si el bando de los defensores logra integrar estas IAs a tiempo antes de que los actores maliciosos consigan capacidades similares de forma independiente.
Me dedico al SEO y la monetización con proyectos propios desde 2019. Un friki de las nuevas tecnologías desde que tengo uso de razón.
Estoy loco por la Inteligencia Artificial y la automatización.