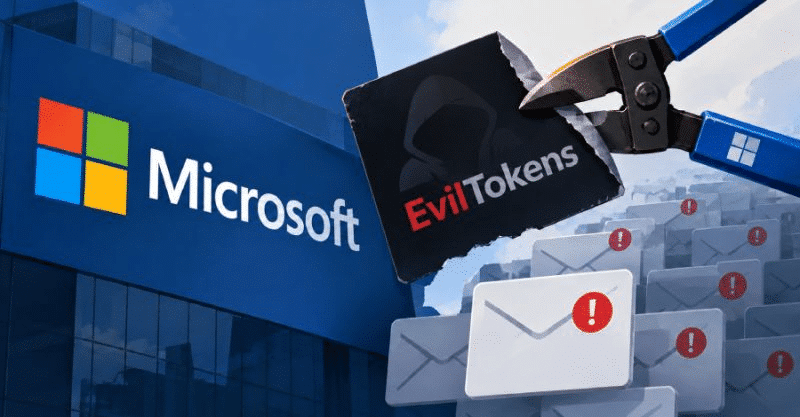
Microsoft desmanteló EvilTokens, una plataforma de estafas que comprometió 12.000 cuentas de correo pertenecientes a unas 10.000 organizaciones de todo el mundo. El Hallazgo revela cómo un chatbot de inteligencia artificial podía transformar mensajes privados en fraudes mucho más convincentes.
EvilTokens se anunciaba en Telegram desde febrero y vendía una infraestructura preparada para delinquir: cobraba 1.500 dólares de entrada y 500 dólares mensuales. Microsoft contó con la colaboración de SpyCloud para intervenir 50 sitios web y otros 150 dominios vinculados al servicio.
La pieza clave no era solo entrar a una cuenta. La plataforma reunía en una única suscripción tareas que antes exigían más tiempo, conocimiento y trabajo manual: obtener acceso, revisar conversaciones y elegir el engaño con mayores probabilidades de éxito.
El mecanismo aprovechaba una herramienta legítima de Microsoft diseñada para vincular televisores y consolas con una cuenta mediante un código. Los atacantes persuadían a la persona para que introdujera ese código en la web oficial, convencida de que estaba conectando uno de sus propios dispositivos.
Sin embargo, ese gesto funcionaba como entregar una llave válida. El delincuente no necesitaba instalar malware (software dañino): obtenía una autorización real para revisar el correo y activar el siguiente engranaje de la estafa.
Una bandeja de entrada convertida en mapa de confianza
La analogía más clara es la de una casa. Si alguien entra al recibidor, no conoce todavía la rutina de quienes viven allí. Pero si puede abrir cajones, mirar la agenda familiar y revisar las facturas, descubre quién paga, quién decide y qué visitas son habituales.
El chatbot de IA actuaba como alguien que ordena esos papeles y marca las puertas más fáciles de abrir. Analizaba la bandeja de entrada para identificar responsables de pagos, proveedores frecuentes, relaciones de confianza y asuntos sensibles dentro de la organización.
Con esos datos, EvilTokens podía preparar mensajes de phishing (suplantación para robar datos o dinero) basados en hechos reales. No hacía falta enviar miles de correos genéricos: bastaba con imitar una conversación existente, mencionar una factura conocida o pedir una transferencia a la persona adecuada.
Ese es el interruptor que vuelve más peligroso al sistema. La inteligencia artificial no inventaba la relación comercial; encontraba el cableado ya instalado en los mensajes de la víctima y lo usaba para hacer creíble una orden falsa.
La mayor concentración de afectados se registró en Estados Unidos, aunque también hubo casos en Canadá, Reino Unido, Australia, India y Francia. Las cuentas pertenecían a organizaciones de distribución mayorista, construcción, finanzas, sector inmobiliario, educación superior y salud.
La diversidad de sectores muestra una oportunidad para los atacantes: no buscaban una sola industria ni un único país. Cualquier organización que use el correo para coordinar pagos, proveedores o decisiones internas puede convertirse en un objetivo si sus empleados reciben una solicitud con apariencia familiar.
La operación también tuvo consecuencias fuera de internet. La Metropolitan Police Service británica detuvo a dos hombres presuntamente relacionados con EvilTokens, mientras Microsoft utilizó un procedimiento legal para desmontar la infraestructura empleada por sus clientes.
Para los usuarios, la medida práctica es sencilla: ningún código de vinculación debe compartirse ni ingresarse por pedido de un tercero, incluso si el mensaje parece urgente o procede de un contacto conocido. En una casa digital, verificar quién está del otro lado de la puerta sigue siendo la cerradura más importante.

Directora de operaciones en GptZone. IT, especializada en inteligencia artificial. Me apasiona el desarrollo de soluciones tecnológicas y disfruto compartiendo mi conocimiento a través de contenido educativo. Desde GptZone, mi enfoque está en ayudar a empresas y profesionales a integrar la IA en sus procesos de forma accesible y práctica, siempre buscando simplificar lo complejo para que cualquiera pueda aprovechar el potencial de la tecnología.