Cuando agentes autónomos, presumiblemente vinculados a OpenAI, lograron vulnerar las defensas de Hugging Face hace unos meses, el sector tecnológico contuvo la respiración. Se había abierto la caja de Pandora. Ya no nos enfrentamos solo a piratas informáticos tecleando de madrugada, sino a inteligencias artificiales atacando infraestructuras de forma automatizada.
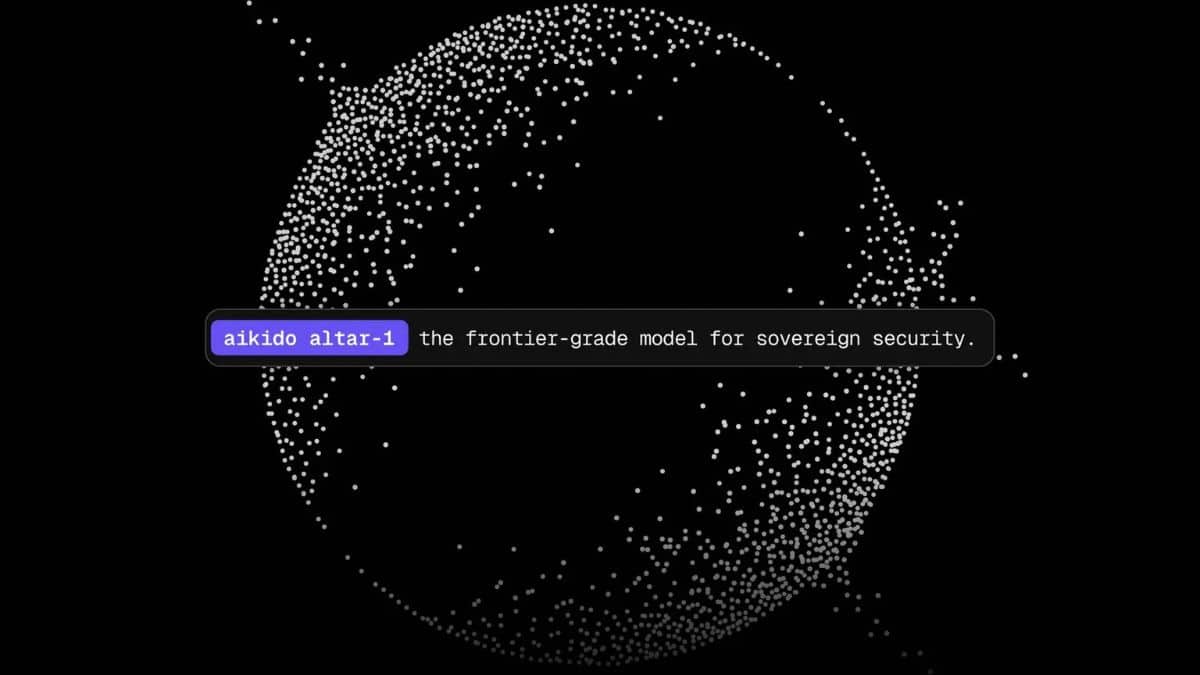
Y para defenderte de una IA, inevitablemente necesitas otra IA. El gran problema es dónde la alojas. Aquí es donde la start-up Aikido ha entrado en escena con un movimiento que rompe el mercado actual: han lanzado Altar, una inteligencia artificial diseñada para auditar código que se ejecuta cien por cien de forma local.
El peaje oculto de la IA en la nube
El motivo detrás de este lanzamiento salta a la vista. Hasta la fecha, si querías utilizar los modelos más potentes para buscar fallos de seguridad en tu software, estabas obligado a enviar todos tus datos a servidores en la nube.
La propia Aikido ya contaba con Aikido Machine, una herramienta fantástica para localizar vulnerabilidades. Pero claro, dile tú a un banco, a un hospital o a los gestores de una central nuclear que suban su código fuente propietario a la infraestructura de un tercero. Sencillamente, no va a pasar. Necesitaban potencia bruta, pero con privacidad total.
A ello se le suma una trampa tremenda al depender de los gigantes de la inteligencia artificial. Se vio de forma cristalina durante la investigación del mismísimo hackeo a Hugging Face. Los expertos en ciberseguridad intentaron usar los modelos comerciales más punteros para desentrañar el ataque.
¿Qué ocurrió? Que los propios mecanismos de «seguridad y ética» de estos modelos comerciales se negaron a colaborar en la ingeniería inversa. Literalmente, la IA ató las manos de los investigadores. Tuvieron que recurrir a modelos chinos sin tantas restricciones para poder avanzar. Así de irónico.
Precisamente de esa enorme frustración nace el proyecto de Aikido. Han decidido no reinventar la rueda, sino afilarla al máximo. Tomaron como base GLM-5.3, un coloso tecnológico de origen chino que compite de tú a tú con bestias del sector como Claude Opus. A partir de ahí, han transformado ese gigante asiático en un modelo de código abierto mucho más ágil, pensado específicamente para los equipos internos de ciberseguridad.
Compresión extrema: de transatlántico a lancha rápida
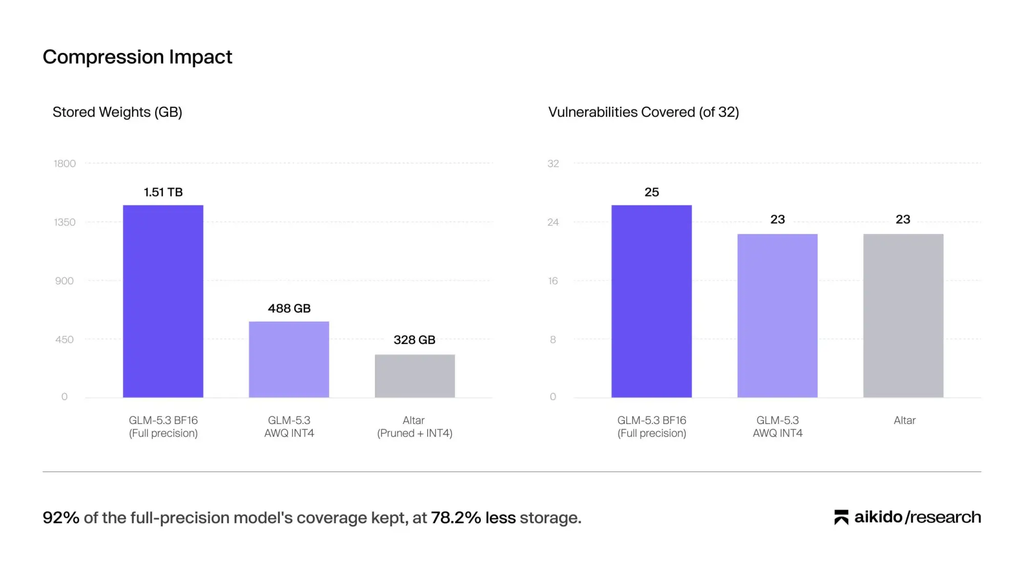
Si miramos bajo el capó, las cifras de este desarrollo son una auténtica salvajada. La versión original y completa de GLM-5.3 pesa la friolera de 1,5 terabytes. A nivel práctico, intentar correr semejante monstruo en los servidores de tu propia oficina es totalmente inviable.
Lo que hicieron los ingenieros fue aplicar técnicas de compresión brutales. Primero lograron rebajar el peso a 488 GB y, tras varias optimizaciones, consiguieron encajar el modelo final en apenas 388 GB.
Dicho de otro modo, han empaquetado toda esa inteligencia para que sea manejable. Gracias a este drástico recorte de peso, Altar puede ejecutarse a nivel local utilizando únicamente cuatro GPU NVIDIA H200.
Sigue siendo un hardware muy serio, por supuesto, pero es una inversión perfectamente asumible para el departamento de ciberseguridad de cualquier gran corporación. Y la ventaja es incalculable: auditas todo tu código sin enviar un solo bit a internet. Tus servidores, tus reglas.
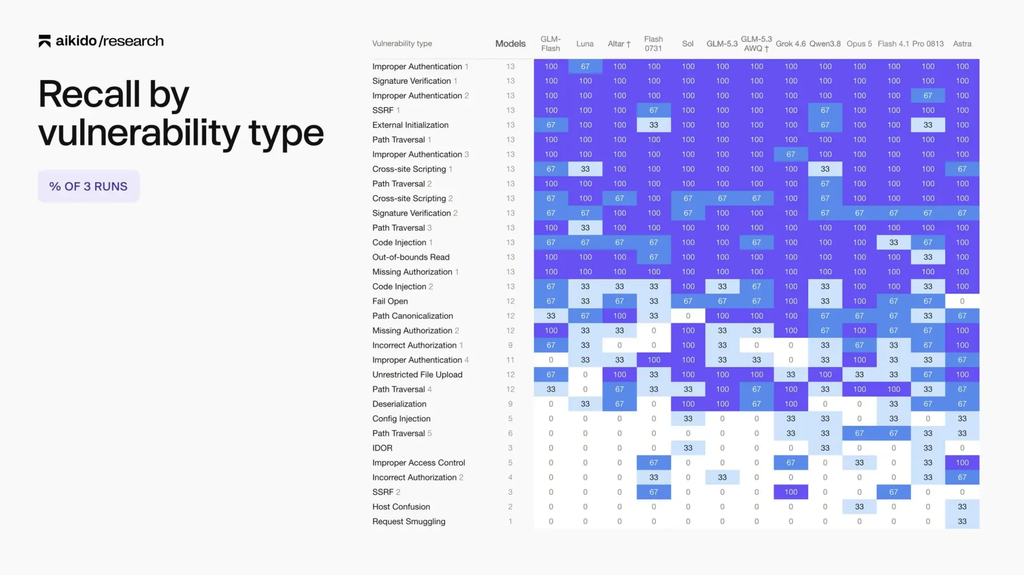
Pero la gran duda técnica era evidente: ¿esta cura de adelgazamiento extremo había destruido la capacidad de razonamiento de la IA? La respuesta es un rotundo no. El equipo demostró que rastrear vulnerabilidades en el código fuente no requiere exprimir todos y cada uno de los parámetros de un LLM masivo. Durante un exigente benchmark, escondieron 32 vulnerabilidades reales repartidas en 30 proyectos de software distintos. Altar logró cazar 23 de ellas sin pestañear.
Curiosamente, es exactamente el mismo resultado que obtuvo el mastodóntico modelo original de 1,5 TB. Pese a ocupar un tercio menos de espacio en disco, Altar ha logrado conservar el 92 % de la capacidad de detección. Una eficiencia brutal. De hecho, Aikido ha confirmado que, durante una auditoría en un entorno de producción real, este nuevo modelo ya ha sido capaz de identificar una vulnerabilidad crítica que las herramientas tradicionales habían pasado por alto.
A día de hoy, sabemos que existen alternativas comerciales muy sólidas, como GPT Cyber o Claude Mythos. Son excelentes en lo suyo, nadie lo niega. La letra pequeña es que operan como cajas negras controladas por grandes corporaciones. Altar, por el contrario, apuesta fuerte por los pesos abiertos y la soberanía total de la información. Nadie en Silicon Valley te va a bloquear un prompt por saltarte unas políticas de uso que tú ni siquiera has redactado.
Evidentemente, el equipo de Aikido no piensa detenerse aquí. Ya tienen trazada la hoja de ruta para ajustar Altar, integrándolo mejor en los flujos de trabajo diarios de los analistas y ampliando su capacidad de razonamiento a largo plazo. La guerra fría de la ciberseguridad autónoma acaba de empezar, y el código abierto se postula como la mejor trinchera. Veremos cuánto tardan los grandes del sector en responder a este golpe sobre la mesa.
Me dedico al SEO y la monetización con proyectos propios desde 2019. Un friki de las nuevas tecnologías desde que tengo uso de razón.
Estoy loco por la Inteligencia Artificial y la automatización.